Mục lục hồ sơ
Ý tưởng và giải pháp
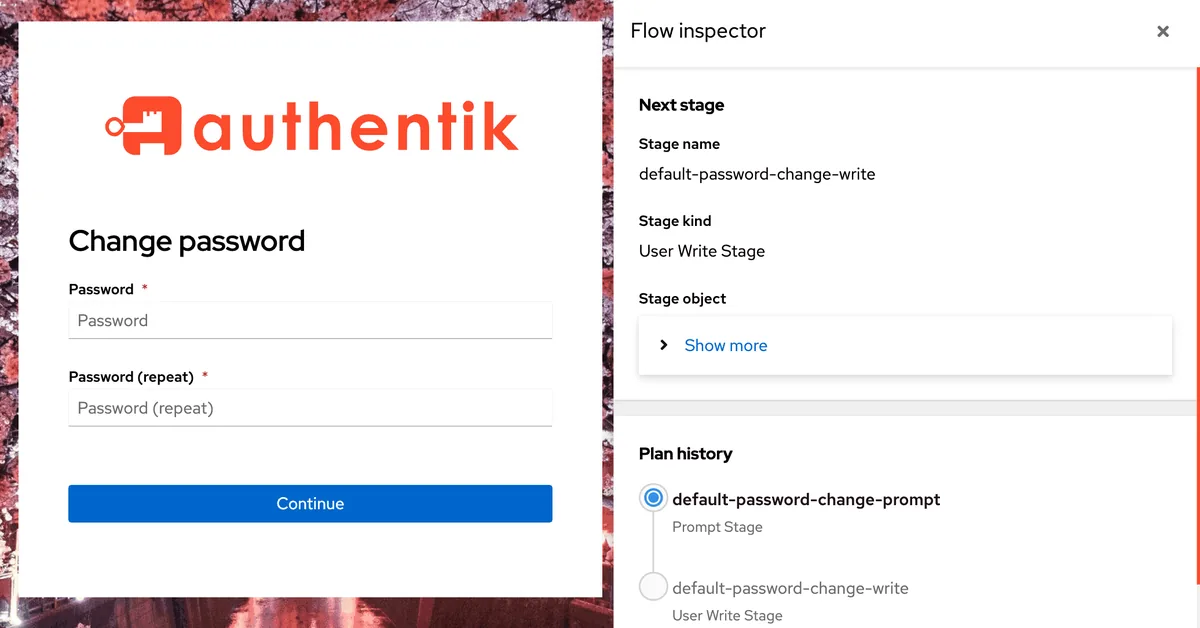
authentik là nền tảng danh tính giúp ứng dụng dùng một nguồn xác thực chung. Flow và stage tổ chức các bước đăng nhập; giao thức được tài liệu nêu gồm OAuth2, SAML, LDAP và SCIM. Đầu ra là danh tính hoặc thông tin xác thực cho ứng dụng, chưa là mọi quyền nghiệp vụ.
Ý tưởng giảm phân tán tài khoản đồng thời cho phép quản trị quy trình đăng nhập. Đổi lại, IdP là điểm phụ thuộc quan trọng và lỗi flow có thể khóa người dùng. Core theo phạm vi MIT; Enterprise là source-available với điều khoản riêng. Tại Việt Nam, nên thử ứng dụng ít rủi ro và kiểm thu hồi phiên trước chuyển cổng đăng nhập chính.
- Thực thể được phân tích
- authentik
- Công bố hoặc chương trình
- Sản phẩm và tài liệu hiện hành; kiểm nguồn27/10/2026, không gán ngày ra mắt
- Ngày công bố có nguồn
- Chưa xác minh ngày chính xác
- Dạng giải pháp
- Nền tảng

Người dùng và người trả tiền
Người dùng gồm nhân viên, quản trị danh tính và đội ứng dụng; người trả tiền là doanh nghiệp muốn quản lý truy cập có trách nhiệm. Nhân sự xác nhận trạng thái người, IT thực hiện quyền theo chính sách.
Giả thuyết Việt Nam là công ty có nhiều công cụ riêng đang khó khóa người nghỉ việc. Cần người quản trị biết giao thức và có khả năng phục hồi. Nếu ứng dụng không hỗ trợ SSO hoặc giữ phiên lâu không thu hồi được, lợi ích quản trị có thể không đầy đủ. Mua cổng chung không thay việc rà quyền từng hệ.
Cơ chế công nghệ
Ứng dụng giao xác thực cho IdP theo giao thức hỗ trợ; flow ghép các bước kiểm. Quyền nghiệp vụ, phiên ứng dụng và thu hồi cần phối hợp, không tự giải quyết bởi SSO.

- Đầu vào
Danh mục người, nhóm và yêu cầu xác thực ứng dụng
- Bước 1
Flow kiểm danh tính theo chính sách
- Bước 2
Cấp thông tin qua giao thức phù hợp
- Bước 3
Ứng dụng áp quyền và quản lý phiên
- Đầu ra
Đăng nhập có nguồn chung và thu hồi được kiểm
Giai đoạn và cách tiếp cận
Core theo phạm vi MIT, Enterprise/hỗ trợ là lớp riêng; dịch vụ có thể thu thiết kế flow, nối ứng dụng, di chuyển và vận hành. Chưa kiểm giá hợp đồng.
Ứng dụng cho doanh nghiệp Việt Nam
Các tình huống dưới đây là đề xuất ứng dụng cần thử tại Việt Nam, chưa phải kết quả triển khai hoặc cam kết của nhà cung cấp.
Giả thuyết: doanh nghiệp nhiều công cụ nội bộ thử SSO trên ứng dụng ít rủi ro, kiểm khóa người dùng và phục hồi quản trị.
Công ty dịch vụ có nhiều ứng dụng nội bộ
Giả thuyết là nối một wiki và công cụ dự án sandbox, dùng người giả theo các nhóm. Đội kiểm đăng nhập, đổi nhóm, khóa người và phiên đang mở ở cả hai ứng dụng. Kết quả phải phân biệt khóa đăng nhập mới với chấm dứt phiên cũ. Nếu một app không hỗ trợ thu hồi như mong muốn, cần ghi hạn chế và biện pháp riêng. Dữ liệu thật cùng cổng chính giữ nguyên trong pilot. Mục tiêu là chứng minh vòng đời truy cập, không chỉ đăng nhập một lần thành công.
Điều kiện cần
- Ứng dụng sandbox hỗ trợ giao thức
- Nguồn người/nhóm chuẩn
- Bộ kiểm phiên và thu hồi
Đo trước khi quyết định
- Phiên còn sau khóa
- Sai ánh xạ nhóm
- Công cấp/thu hồi người
Đơn vị cung cấp phần mềm cho khách doanh nghiệp
Một đơn vị có thể thử nhận danh tính từ khách qua giao thức phù hợp, tách tenant và quyền quản trị. Người dùng cùng email ở hai bối cảnh không được tự gộp nếu chưa có quy tắc. Đội kiểm domain, định danh ổn định và thay đổi thuộc tính; ứng dụng vẫn chặn quyền dữ liệu ở backend. Flow tùy chỉnh cần kiểm phiên bản và tính năng thuộc edition nào. Chưa xác nhận authentik đáp ứng mọi yêu cầu liên kết danh tính của khách; tình huống là bài thử để xác định phạm vi hỗ trợ.
Điều kiện cần
- Định danh và tenant rõ
- Chính sách gộp tài khoản
- Quyền admin tách biệt
Đo trước khi quyết định
- Lỗi gộp danh tính
- Truy cập chéo tenant
- Thời gian xử lý thay đổi
Lộ trình thử 30–60–90 ngày
Lộ trình tham khảo để thiết kế một phép thử có giới hạn. Thời gian cấp quyền, mua sắm, pháp lý hoặc thử nghiệm chuyên ngành có thể dài hơn; chỉ chuyển bước khi đủ bằng chứng.
30 ngày
Đầu ra cần có
Kiểm giao thức hai ứng dụng, nguồn người và quyền cần có. Thiết kế flow tối thiểu, kiểm edition và đường quản trị khẩn cấp trong sandbox.
Điều kiện đi tiếp
Không chuyển cổng chính khi không có đường phục hồi đã kiểm.
60 ngày
Đầu ra cần có
Thử vòng đời người, nhóm, phiên và lỗi IdP. Lưu cấu hình có phiên bản; kiểm bản sao và khả năng phục hồi trong môi trường tách biệt.
Điều kiện đi tiếp
Mọi hạn chế thu hồi phiên phải được chủ hệ chấp nhận rõ.
90 ngày
Đầu ra cần có
Bàn giao ma trận ứng dụng, flow, trách nhiệm và lịch cập nhật. Chỉ chuyển từng app sau rà độc lập, có cách quay lại không mất tài khoản.
Điều kiện đi tiếp
Mở rộng khi đăng nhập, thu hồi và phục hồi cùng qua kiểm.
Bài toán kinh tế
Khung tính dưới đây là phân tích biên tập cho phép thử tại Việt Nam. Giá, chi phí và hiệu quả chưa có số đo không được xem là bằng không.
Đầu kỳ gồm khảo sát giao thức, nối app, di chuyển và đào tạo quản trị; core MIT không xóa phí vận hành.
Đơn vị giá trị là vòng cấp/thu hồi truy cập đúng, không phải số lần SSO.
Chi phí app đạt bằng hạ tầng, hỗ trợ, công tích hợp và kiểm chia app nghiệm thu; tính công theo dõi phiên còn lại.
Giá Enterprise/hỗ trợ chưa kiểm. Không tự tính tiền tránh sự cố hoặc giả định mọi tính năng cần đều ở core.
Tích hợp và dữ liệu
Cần cấu hình đúng giao thức, redirect, khóa và ánh xạ thuộc tính; không chỉ tạo người ở IdP. Thiết kế Việt Nam giữ khóa riêng theo app, phân quyền admin tối thiểu và kiểm thời gian hệ thống. Ứng dụng vẫn quản lý quyền nghiệp vụ và có thể giữ phiên riêng. Bản sao phải gồm cấu hình cùng dữ liệu cần phục hồi, bảo vệ khóa khỏi log. Tính năng Enterprise cần kiểm điều khoản; chưa xác nhận mọi ứng dụng hỗ trợ cùng kiểu logout.
Khi nào không phù hợp
Không phù hợp chuyển toàn bộ tài khoản khi không có người quản trị hoặc đường phục hồi. App cũ không hỗ trợ giao thức có thể cần dự án riêng. Dừng nếu tenant bị gộp, nhóm cấp quyền sai hoặc khóa người không đạt yêu cầu phiên. SSO không tự làm mọi ứng dụng an toàn.
Bằng chứng và điều cần kiểm
Tài liệu xác nhận IdP, flow và giao thức; LICENSE xác nhận phân tầng quyền. Chưa kiểm cấu hình, giá Enterprise hay ứng dụng Việt Nam cụ thể. Hai tình huống và kinh tế là giả thuyết biên tập; chưa có hệ đã chuyển cổng. Cần rà độc lập để chứng minh thu hồi và phục hồi.
- SSO không thay quyền trong từng ứng dụng.
- Enterprise và tài liệu/third-party có điều khoản khác core.
- IdP trở thành điểm phụ thuộc cần dự phòng và phục hồi.
Câu hỏi nghiên cứu tiếp theo
Những câu hỏi dành riêng cho authentik cần tiếp tục đối chiếu tài liệu, trao đổi với bên phát triển hoặc thiết kế thử nghiệm.
- Ứng dụng nào thực sự hỗ trợ giao thức và logout cần dùng?
- Khóa người tại IdP có chấm dứt phiên ứng dụng nào, phiên nào còn?
- Thuộc tính nhóm được ánh xạ thành quyền ra sao?
- Flow cần tính năng Enterprise nào nếu có?
- Đường quản trị khẩn cấp có được kiểm và bảo vệ không?
- Khi IdP lỗi, người dùng và dịch vụ xử lý thế nào?
- Bản sao có đủ cấu hình, khóa và dữ liệu để phục hồi không?
DỮ KIỆN VÀ NGUỒN GỐC
Nguồn đã đọc cho hồ sơ này.
Mốc công bố là mốc của nguồn được dẫn, không mặc nhiên là ngày thành lập hoặc ra mắt thương mại. Những mô tả hiệu quả từ nhà cung cấp chưa phải kết quả kiểm thử độc lập.
- authentik — tài liệu giới thiệu ↗
IdP, SSO, flow và giao thức; tách core/Enterprise.
Đọc 2026-10-27 - authentik — LICENSE ↗
MIT có ngoại lệ enterprise, website và thành phần thứ ba; không gọi toàn bộ MIT.
Đọc 2026-10-27
NGHIÊN CỨU LIÊN QUAN