OpenTofu: quản lý hạ tầng bằng mã và bài toán bảo vệ state
Đăng ngày 12/10/2026
Mục lục bài nghiên cứu
OpenTofu trong một trang: khi nào nên giao hạ tầng cho công cụ này
OpenTofu là công cụ mã nguồn mở để mô tả, thay đổi và quản lý phiên bản hạ tầng bằng mã (Infrastructure as Code, viết tắt IaC). README của dự án nêu bốn ý chính: cấu hình khai báo ở mức cao, bước lập kế hoạch thực thi trước khi áp dụng, đồ thị tài nguyên để chạy song song những phần không phụ thuộc nhau, và tự động hóa thay đổi phức tạp. [1] Bài này là nghiên cứu tại bàn làm việc trên mã nguồn đã cố định, chưa có lần cài đặt hay chạy thử nào.
Nên cân nhắc OpenTofu khi một tổ chức đã có nhu cầu quản lý máy chủ, mạng, cơ sở dữ liệu hay dịch vụ đám mây bằng tệp cấu hình có thể rà soát như mã nguồn, và muốn công cụ chạy bằng giấy phép Mozilla Public License 2.0 do cộng đồng điều hành. [1][2] Điểm đáng chú ý cho khối công là tính năng mã hóa tệp state và plan được mô tả trong tài liệu thiết kế của dự án, vì state thường chứa dữ liệu nhạy cảm. [7][8]
Chưa nên chọn nếu đội vận hành không có ai chịu trách nhiệm về state, quyền truy cập và quy trình phê duyệt, hoặc nếu hạ tầng chỉ gồm vài máy ảo thay đổi hiếm khi. Khi đó script có kiểm soát có thể đủ dùng. Khuyến nghị của bài là chạy một dự án thí điểm nhỏ, đo bằng tiêu chí rõ ràng, rồi mới quyết định mở rộng.
Hạ tầng lệch khỏi tài liệu: bài toán mà một tệp state phải giải
Trong nhiều cơ quan, hạ tầng được dựng qua nhiều năm bởi nhiều nhóm. Mỗi máy chủ có người cấu hình bằng tay, ghi chú nằm rải rác ở tệp văn bản và email. Đến khi cần dựng lại một môi trường, không ai chắc đâu là cấu hình đang chạy thật. Công cụ IaC đặt mục tiêu ngược lại: mô tả trạng thái mong muốn trong tệp cấu hình, so sánh với trạng thái hiện có rồi mới đề xuất thay đổi. [1][4]
Tài liệu RFC về kiến trúc thực thi của OpenTofu diễn đạt bài toán lõi khá gọn: mỗi thao tác như validate, plan, apply phải trả lời cái gì cần thêm vào state, cái gì cần cập nhật, cái gì phải bị loại bỏ, và các thay đổi phải làm theo thứ tự nào. [4] Câu hỏi cuối về thứ tự mới là chỗ khó, vì thứ tự tạo và thứ tự hủy không giống nhau khi tài nguyên phụ thuộc lẫn nhau. [4]
State tự nó cũng là một vấn đề vận hành. Tài liệu backend của dự án nhắn rõ rằng dữ liệu state chứa thông tin cực kỳ nhạy cảm và việc truy cập state từ xa thường cần thông tin xác thực. [8] Vì vậy, chọn OpenTofu không chỉ là chọn một công cụ chạy lệnh. Đó còn là quyết định nơi lưu state, ai được đọc, ai được ghi và làm sao khôi phục khi sự cố.
Từ lệnh tofu đến đồ thị phụ thuộc: các lớp bên trong lõi
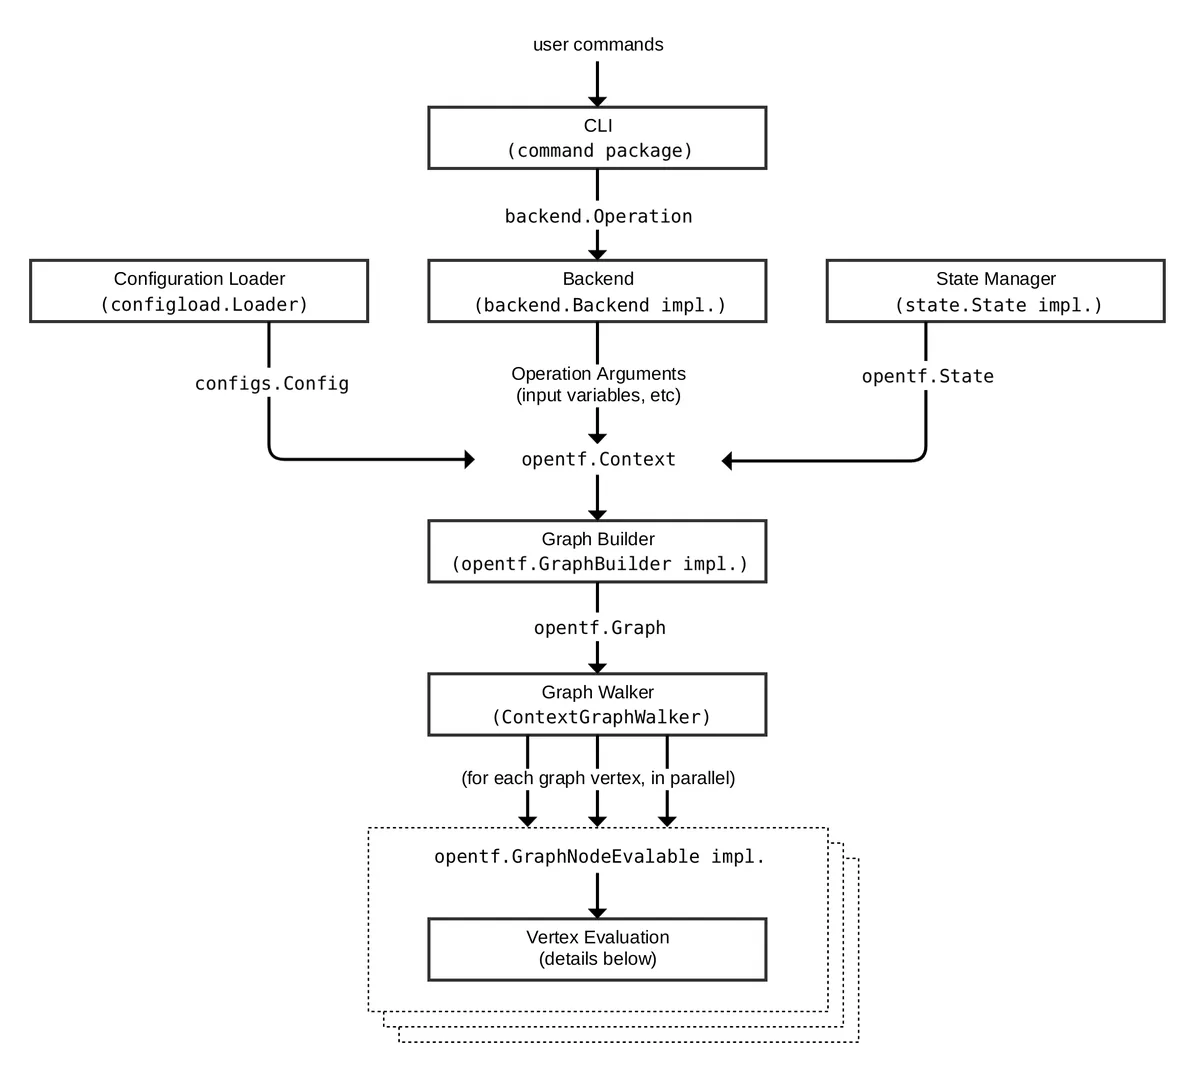
Tài liệu kiến trúc lõi mô tả một chuỗi lớp tương đối rõ. Lệnh người dùng gõ được xử lý trong gói command, nơi đọc đối số và biến môi trường để tạo một đối tượng operation mô tả hành động cần làm. Operation này được chuyển cho backend đang chọn. Phần lớn backend chỉ quyết định nơi lưu state, và việc thực thi diễn ra cục bộ qua lớp bao local. [3]
Bên dưới, bộ nạp cấu hình đọc thư mục module gốc cùng các module con thành một cây cấu hình. Ngôn ngữ cấu hình xây trên HCL, và một số phần chưa được diễn giải ngay vì còn phụ thuộc kết quả của phần khác. State manager chịu trách nhiệm đọc và ghi từng snapshot state theo workspace. Mọi state manager hiện dùng cùng định dạng JSON, chỉ khác nơi lưu. [3]
Phần trung tâm là graph builder. Với mỗi thao tác, hệ thống dựng một đồ thị có hướng không chu trình, trong đó mỗi đỉnh thường ứng với một đối tượng cấu hình và mỗi cạnh nghĩa là phải xảy ra sau. Các bộ biến đổi như ConfigTransformer, StateTransformer, ReferenceTransformer và ProviderTransformer lần lượt thêm đỉnh và cạnh. [3] Đây là lý do plan và apply dùng hai bộ dựng đồ thị khác nhau: plan đi từ cấu hình, còn apply đi từ tập thay đổi trong tệp plan. [3]
Một lần plan đi qua những đâu: từ tệp .tf đến bản kế hoạch
Hãy theo một lần chạy plan trong kịch bản đơn giản. Người vận hành gõ lệnh, command tạo operation, backend local nạp state của workspace, bộ nạp cấu hình đọc module, rồi tất cả được gom vào một đối tượng context. Context gọi hàm Plan, và hàm này dựng đồ thị. [3]
Khi duyệt đồ thị, hệ thống đi qua từng đỉnh theo thứ tự tôn trọng các cạnh phụ thuộc, và chạy đồng thời nhiều đỉnh nếu có thể. Vì vậy mã đánh giá đỉnh phải dùng khóa đồng bộ khi chạm vào state dùng chung. [3] Với một đỉnh là tài nguyên, bước đánh giá lấy provider đã khởi tạo, lấy phần state liên quan, đánh giá biểu thức thuộc tính, rồi nhờ provider tính sự khác biệt giữa state và cấu hình. Kết quả được lưu vào plan. [3]
Một chi tiết đáng chú ý là đồ thị có thể tự mở rộng khi chạy. Khi tài nguyên dùng count, số bản sao chỉ biết được sau khi đánh giá các đỉnh khác, nên đỉnh đó sinh ra đồ thị con. [3] Với người vận hành, điều này giải thích vì sao một số giá trị chỉ hiện ra là known after apply. Đây là suy luận của bài từ mô tả kiến trúc, không phải khẳng định về cách hiển thị của giao diện dòng lệnh.
Những gì tài liệu đã xác nhận được, và những gì mới là thiết kế
Những tính năng có căn cứ trực tiếp trong README gồm cấu hình khai báo, bước execution plan cho phép xem trước hành động, đồ thị tài nguyên để song song hóa và tự động hóa thay đổi. [1] Tài liệu kiến trúc xác nhận thêm các khái niệm backend, workspace, state manager và provider như các lớp riêng. [3] Tài liệu backend cho biết backend mặc định là local, một cấu hình chỉ được có một khối backend, và các backend dựng sẵn là toàn bộ danh sách, không nạp thêm bằng plugin. [8]
Mã hóa state và plan cần phân biệt kỹ. Tệp docs/state_encryption.md tự mô tả là tài liệu về cách triển khai dự định. Nó nêu khối encryption trong cấu hình, key provider, method aes_gcm, khối fallback để xoay khóa, tùy chọn enforced và biến TF_ENCRYPTION. [7] Bài này không kiểm tra từng chi tiết đó có khớp với bản phát hành hiện tại hay không, nên người đọc cần đối chiếu với tài liệu người dùng của phiên bản định dùng trước khi viết quy trình.
Ai hưởng lợi nhiều nhất và ai nên đứng ngoài
Nhóm phù hợp nhất là đội hạ tầng hoặc đội nền tảng có ít nhất vài môi trường cần dựng lặp lại, ví dụ môi trường thử nghiệm, kiểm thử và vận hành thật của cùng một hệ thống. Họ đã quen dùng Git, có quy trình rà soát thay đổi và chấp nhận học ngôn ngữ cấu hình HCL. [1][3]
Nhóm thứ hai là tổ chức đã dùng công cụ cùng họ và muốn đổi sang một dự án có giấy phép MPL 2.0. README ghi rõ giấy phép này, còn bản LICENSE ghi bản quyền thuộc The OpenTofu Authors và HashiCorp 2014. [1][2] Quyết định di chuyển thật sự cần kiểm tra tương thích với mã hiện có. Nguồn đã đọc không có bảng tương thích đầy đủ, nên bài không đưa kết luận về việc này.
Tình huống giả định: dự án thí điểm nội bộ tại một sở cấp tỉnh
Đề xuất sau đây là tình huống giả định, không phải trường hợp đã xảy ra. Một sở cấp tỉnh có phòng công nghệ thông tin gồm sáu người, vận hành một cụm máy ảo phục vụ cổng thông tin nội bộ và vài hệ thống chuyên ngành. Cấu hình hiện nằm trong sổ tay và vài script rời, mỗi lần dựng môi trường kiểm thử mất công vì không ai nhớ hết tham số. Sở muốn thử một dự án thí điểm nội bộ, không động đến hệ thống phục vụ người dân.
Phạm vi thí điểm nên giới hạn ở một môi trường kiểm thử tách biệt, gồm vài máy ảo, một mạng nội bộ và quy tắc tường lửa. Cấu hình lưu trong kho Git nội bộ, mọi thay đổi qua yêu cầu hợp nhất có người rà soát. State đặt ở một backend có hỗ trợ khóa, và khóa truy cập cấp qua biến môi trường của tài khoản dịch vụ, đúng khuyến nghị của tài liệu backend. [8] Tệp .terraform cục bộ không được đưa vào Git vì chứa cấu hình backend dạng văn bản thường. [8]
Vì cơ quan nhà nước thường có yêu cầu nghiêm về dữ liệu, sở cần thêm hai việc trước khi bắt đầu. Thứ nhất, bật mã hóa state theo cách tài liệu mô tả và kiểm tra bằng chính phiên bản sẽ dùng. [7] Thứ hai, làm rõ với bộ phận pháp chế và an toàn thông tin những quy định nội bộ và pháp luật Việt Nam áp dụng cho việc lưu state và dùng dịch vụ bên ngoài. Bài này không nêu điều khoản pháp lý cụ thể vì nguồn đã đọc không bàn về chúng. README cũng cho biết registry chặn truy cập từ một số quốc gia để tuân thủ các lệnh trừng phạt, nên đơn vị cần đọc chính sách đó trước khi phụ thuộc vào registry công cộng. [1]
Đưa vào vận hành: backend, khóa, bản phát hành và nhịp nâng cấp
Khâu đầu tiên là chọn backend. Local backend lưu state thành tệp trong thư mục làm việc, thuận tiện để học nhưng không phù hợp cho nhóm nhiều người. Với nhóm, nên dùng backend lưu từ xa có khóa để hai người không áp dụng thay đổi cùng lúc. [8] Trước khi đổi backend, tài liệu khuyến cáo sao lưu thủ công tệp state, vì OpenTofu cho phép di chuyển state sang backend mới nhưng sai sót vẫn có thể xảy ra. [8]
Về phiên bản, README mô tả bản nightly có trên máy chủ riêng, được coi là thử nghiệm, không dành cho vận hành thật và mỗi bản bị xóa sau 30 ngày. [1] Metadata thu thập cùng bài cho thấy bản phát hành chính thức mới nhất tại thời điểm kiểm tra là v1.13.1, đăng ngày 2026-10-01. Thông tin này không nằm trong tệp được trích dẫn, nên người đọc cần xem lại trang phát hành.
State chứa bí mật: bảo vệ ở đâu và không bảo vệ được gì
Tài liệu backend nêu hai điểm cần lưu ý. Cấu hình backend được ghi dạng văn bản thường trong .terraform/terraform.tfstate, và mọi plan đều chụp lại nội dung đó. Nếu nhúng thông tin xác thực bằng tùy chọn -backend-config hoặc ghi cứng trong cấu hình, chúng có thể rò rỉ vào cả hai nơi. [8] Do đó quy tắc đầu tiên là không đặt bí mật trong cấu hình, kể cả qua biến.
Tài liệu thiết kế mã hóa state xác định rõ phạm vi. Mục tiêu là bảo vệ state và plan ở trạng thái lưu trữ. Các kênh khác như đầu ra JSON không nằm trong mục tiêu. Tính năng cũng không chống tấn công phát lại bằng tệp cũ, và không bảo vệ trước người vận hành máy chạy tofu, vì họ đã có khóa. [7] Người chịu trách nhiệm giữ khóa là người dùng, OpenTofu chỉ đọc khóa và không xoay khóa hộ. [7]
Về lỗ hổng của chính công cụ, SECURITY.md hướng dẫn báo qua Private Vulnerability Reporting, mô tả Product Security Team và cho biết dự án chạy govulncheck định kỳ để phát hiện cảnh báo trong thư viện phụ thuộc. Với cảnh báo liên quan, họ phát hành bản vá cho các dòng phiên bản còn hỗ trợ. Với cảnh báo dương tính giả, bản nâng cấp thư viện thường chỉ vào nhánh main. [6] Điều này gợi ý tổ chức dùng nên theo dõi dòng phiên bản còn được hỗ trợ thay vì ở lại bản cũ.
Mozilla Public License 2.0: phạm vi và những thứ giấy phép không bao phủ
Tệp LICENSE ở thư mục gốc là văn bản Mozilla Public License phiên bản 2.0, mở đầu bằng dòng bản quyền của The OpenTofu Authors và HashiCorp năm 2014. [2] README cũng liên kết tới giấy phép này. [1] Đây là giấy phép copyleft ở mức tệp: tệp mã nguồn thuộc phần được phủ phải giữ điều kiện của giấy phép khi phân phối, còn việc dùng nội bộ để vận hành hạ tầng thường không đặt ra yêu cầu công bố. Nhận định này là hiểu biết chung về MPL, không thay cho tư vấn pháp lý.
Giấy phép chỉ áp dụng cho mã nguồn tại commit đã kiểm tra. Nó không tự động bao phủ provider, module của bên thứ ba, registry, dịch vụ đám mây mà công cụ gọi tới, hay các thư viện phụ thuộc có giấy phép riêng. Danh sách tệp của kho còn cho thấy một thư mục con có tệp LICENSE riêng, nhưng bài chưa đọc nội dung đó nên không kết luận về nó.
Về quản trị, GOVERNANCE.md trong kho chỉ là một dòng liên kết sang kho tổ chức opentofu/org. [9] Người đánh giá nên đọc tài liệu đó cùng chính sách đóng góp để biết ai quyết định hướng đi, điều kiện đóng góp và quy tắc thương hiệu. Bài này chưa đọc các tài liệu kia nên không nêu CLA hay quy định nhãn hiệu cụ thể.
Nguồn lực cần có: chủ yếu là con người và kỷ luật quy trình
Bản thân phần mềm không có phí cấp phép theo giấy phép đã đọc, nhưng chi phí thực nằm ở nơi khác. Loại nguồn lực thứ nhất là nhân sự: ít nhất một người đủ vững để làm chủ ngôn ngữ cấu hình và đồ thị phụ thuộc, một người phụ trách an toàn thông tin cho khóa và state, và người duyệt thay đổi. [3][8]
Loại thứ ba là thời gian học và chuyển đổi. Tài liệu RFC kiến trúc cho biết đội phát triển OpenTofu coi thời gian làm quen cho một lập trình viên mới là hàng tháng, nên người dùng không nên kỳ vọng nắm cả lõi nhanh. [4] Với người chỉ dùng công cụ, đường cong học nhẹ hơn nhiều, nhưng chỉ nên ước lượng sau khi có kết quả thí điểm. Giả định của bài là phần lớn công sức dồn cho thiết kế module, phân quyền và quy trình, không phải cho cài đặt.
So với script, công cụ cùng họ, và các hướng khác
Ở mức cách tiếp cận, có bốn hướng. Hướng thứ nhất là script thủ công hoặc công cụ cấu hình máy chủ như Ansible, thuộc nhóm cách tiếp cận khác với mô hình state và kế hoạch thay đổi mà OpenTofu mô tả. [1][3] Hướng thứ hai là công cụ IaC riêng của từng nhà cung cấp đám mây, thuận tiện khi chỉ dùng một đám mây nhưng gắn chặt vào nhà cung cấp đó.
Hướng thứ ba là Terraform của HashiCorp, công cụ có tên HashiCorp xuất hiện ở dòng bản quyền 2014 trong LICENSE của OpenTofu, điều gợi ý mối liên hệ về nguồn gốc mã. [2] Hướng thứ tư là Pulumi, cho phép viết hạ tầng bằng ngôn ngữ lập trình thông dụng. Bài không so sánh tính năng hay hiệu năng với các công cụ này vì không có nguồn đã kiểm tra, và không đưa nhận định về giấy phép của chúng.
Giới hạn đã biết và những điều kiện không nên dùng
Giới hạn đầu tiên là tài liệu mã hóa state là bản thiết kế dự định, và chính nó liệt kê vài hướng còn là mong muốn chứ chưa cam kết, ví dụ mã hóa từng phần chỉ với giá trị nhạy cảm và key provider do provider cung cấp. [7] Không nên lập kế hoạch dựa trên những mục đó.
Giới hạn thứ hai là hướng kiến trúc. Hai RFC cho thấy các tác giả tự nhận lõi hiện tại đã lớn hơn thiết kế ban đầu và đang đề xuất cách mới cho đánh giá, lập kế hoạch và áp dụng. [4][5] Tài liệu thứ hai nói thêm rằng bản cài đặt ban đầu của ý tưởng đã tồn tại nhưng chưa khớp hoàn toàn với mô tả và vẫn còn câu hỏi mở. [5] Tức là đây là lộ trình, không phải tính năng đã có.
Kế hoạch thí điểm sáu tuần với tiêu chí đo được
Giai đoạn một, hai tuần đầu, dựng môi trường học trong máy cô lập. Việc cần làm là cài phiên bản ổn định đã chọn, viết cấu hình cho ba đến năm tài nguyên, chạy plan và apply, rồi hủy. Tiêu chí hoàn thành: người thứ hai ngoài tác giả có thể tái tạo môi trường chỉ từ kho Git và tài liệu, trong thời gian do nhóm tự đặt ra từ đầu.
Giai đoạn hai, hai tuần kế tiếp, thêm state từ xa có khóa, quy trình rà soát qua yêu cầu hợp nhất và mã hóa state. Kiểm thử bắt buộc gồm hai phiên apply đồng thời để xác nhận khóa hoạt động, một lần xoay khóa bằng fallback, và một lần khôi phục state từ bản sao lưu. [7][8] Tiêu chí: không có bí mật nào xuất hiện dạng văn bản thường trong kho Git, tệp .terraform và kho lưu plan.
Giai đoạn ba, hai tuần cuối, dùng cho một thay đổi thật nhưng rủi ro thấp trong môi trường kiểm thử. Tiêu chí thoát gồm bốn mục: số lần cấu hình lệch so với kho Git, số sự cố do thao tác tay, thời gian dựng mới môi trường so với cách cũ, và ý kiến của người vận hành về độ dễ đọc của kế hoạch thay đổi. Nếu không đạt hai trong bốn tiêu chí do nhóm đặt trước, dừng hoặc đổi phạm vi thay vì mở rộng.
Kết luận: thử có kiểm soát, đừng chuyển cả hạ tầng một lần
OpenTofu có kiến trúc được tài liệu hóa khá rõ, từ lệnh, backend, state manager đến đồ thị phụ thuộc, nên một đội kỹ thuật có thể tự rà soát cách nó hoạt động. [3] Giấy phép MPL 2.0 và quy trình bảo mật công khai là điểm cộng cho tổ chức cần minh bạch. [2][6]
Cùng lúc, những phần quan trọng nhất cho môi trường nhạy cảm, đặc biệt là mã hóa state, cần được kiểm chứng trên đúng phiên bản định dùng, và các thay đổi lớn về lõi vẫn đang ở dạng đề xuất. [5][7] Một dự án thí điểm nhỏ với tiêu chí thoát rõ là cách hợp lý để biến những điều chưa chắc thành dữ liệu của chính tổ chức.
Nếu cần liên hệ với hệ thống tri thức cá nhân hay hệ sinh thái của phamvanthu.com và BDSG, OpenTofu có thể là lớp ghi lại cấu hình môi trường thử nghiệm, nhưng đó chỉ là ý tưởng ứng dụng, không phải mô tả hệ thống đang dùng.
Nguồn và phương pháp
Dự án được chọn từ kho lưu trữ GitHub Trending: kho ghi nhận 16 lần xuất hiện từ 2026-01-16 đến 2026-09-24, và trang bằng chứng lưu ngày 2026-01-16 xếp OpenTofu ở vị trí 20 trong danh sách Go. [10] Kho lưu trữ chỉ gồm các danh sách Python, Go, JavaScript và Swift, thiếu ngày 2026-09-03 và 2026-10-12, và không phải bảng xếp hạng top 100 chính thức.
Bài dựa trên commit 52ade2f770d7b375798023db67db0b8d56653838, ngày 2026-10-09, kiểm tra ngày 2026-10-12. Các tệp đã đọc gồm README, LICENSE, docs/architecture.md, hai RFC về kiến trúc, SECURITY.md, docs/state_encryption.md, tài liệu cấu hình backend và GOVERNANCE.md. [1][2][3][4][5][6][7][8][9]
Đây là nghiên cứu tại bàn, không phải công trình khoa học đã qua bình duyệt. Chưa có phần mềm nào được cài, chạy, đo hay triển khai. Tình huống Việt Nam là đề xuất giả định. Nội dung trong kho được xem là dữ liệu tham chiếu và có thể đã thay đổi sau thời điểm kiểm tra.
Xem mã nguồn OpenTofu trên GitHub