
Ransomware doanh nghiệp nhỏ: đọc đúng số liệu và chuẩn bị trước sự cố
Đăng ngày 25/10/2026
Mục lục bài nghiên cứu
Tóm tắt
Ransomware doanh nghiệp nhỏ cần được nhìn đồng thời từ khả năng gián đoạn công việc và chất lượng bằng chứng. Ba tỷ lệ trông mâu thuẫn có thể đang đếm ba nhóm khác nhau: vụ xâm phạm trong báo cáo, doanh nghiệp trong khảo sát, hoặc tổ chức đã bị xâm phạm trong nghiên cứu chi phí. Đọc đúng mẫu số giúp chủ doanh nghiệp tránh cả hoảng sợ vì con số lớn lẫn chủ quan vì con số nhỏ.
- Không lấy tỷ lệ ransomware trong các vụ xâm phạm làm xác suất mọi doanh nghiệp bị tấn công.
- Không chuyển chi phí trung bình quốc tế thành ngân sách phải chi của một cửa hàng Việt Nam.
- Ghi riêng tiền xử lý sự cố, gián đoạn, phục hồi và nghĩa vụ liên quan; tránh tính trùng.
- Chuẩn bị tám việc trước sự cố, với người chịu trách nhiệm và bằng chứng có thể kiểm.
- AI làm thay đổi cách giả mạo và xác minh; cảnh báo không đồng nghĩa một phép đo tỷ lệ ransomware.
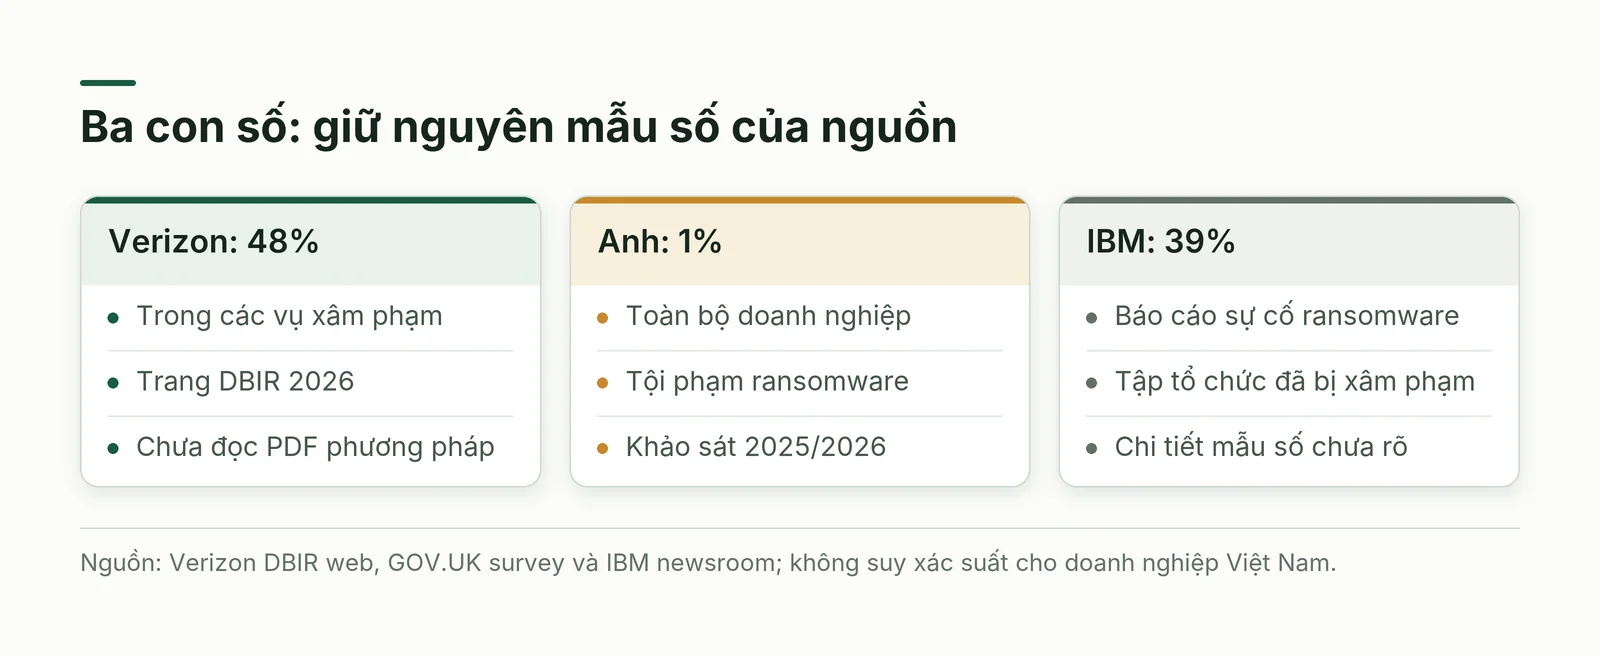
Vì sao 48%, 1% và 39% không cùng trả lời một câu hỏi?
Trang chính thức DBIR 2026 của Verizon nêu ransomware xuất hiện trong 48% tổng số vụ xâm phạm. Mẫu số của phát biểu là các vụ xâm phạm trong tập báo cáo, không phải toàn bộ doanh nghiệp ngoài xã hội. Bài đã mở trang tóm lược của hãng nhưng chưa đọc được PDF gốc, nên không suy thêm về cơ cấu doanh nghiệp nhỏ, phương pháp thu thập hay xác suất áp dụng riêng cho Việt Nam. Verizon có kinh doanh dịch vụ an ninh[1].
Báo cáo Cyber security breaches survey 2025/2026 của Chính phủ Anh nêu tỷ lệ tội phạm ransomware ở mức 1% khi mẫu số là toàn bộ doanh nghiệp; con số này không đổi so với kỳ trước trong phần thống kê tội phạm. Đây là nhóm định nghĩa cần giữ nguyên. Không tráo nó với tỷ lệ của mọi kiểu tấn công ransomware ở mục khác. Cỡ mẫu doanh nghiệp được báo cáo là 2.112; đó không phải số vụ ransomware được quan sát[2].
Thông cáo nghiên cứu IBM ngày 29/7/2026 nêu sự cố ransomware được báo cáo ở mức 39%, so với 34% năm trước. Nghiên cứu chính dựa trên các vụ xâm phạm tại 602 tổ chức toàn cầu, từ tháng 3/2025 đến tháng 2/2026, do Ponemon thực hiện, IBM tài trợ và phân tích. Tập này gồm các tổ chức đã bị xâm phạm. Riêng chỉ số 39% chưa được thông cáo giải thích đầy đủ mẫu số, nên không dùng để suy số vụ cụ thể. IBM đồng thời bán giải pháp bảo mật, nên cần ghi nhận động cơ kinh doanh của hãng[3].
Hãy hình dung một tình huống giả định: sổ ca bệnh của bệnh viện, khảo sát dân cư và hồ sơ chi phí điều trị có thể cùng nói về một bệnh nhưng dùng những người được chọn khác nhau. Không thể so tỷ lệ trong ba sổ để kết luận nguồn nào sai. Tương tự, ba con số an ninh trên không đủ để tính xác suất một doanh nghiệp cụ thể gặp ransomware, càng không đủ để kết luận thị trường nào an toàn hơn.
Đọc bảng số liệu theo năm câu hỏi nào?
Mẫu đọc riêng của bài gồm năm ô: đang đếm cái gì, mẫu số là ai, thời gian nào, cách thu thập ra sao và kết luận nào không được suy ra. Với DBIR, ô cuối phải chặn phép đổi “trong số vụ xâm phạm” thành “trong số doanh nghiệp”. Với khảo sát Anh, cần giữ phạm vi quốc gia và việc doanh nghiệp tự báo điều đã nhận biết. Với IBM, cần giữ điều kiện tổ chức đã bị xâm phạm trước khi nhìn tới chi phí.
Nếu chưa mở được báo cáo gốc, hãy để trống điều chưa biết. Bài không dùng số lượng sự cố toàn bộ DBIR, phân tích riêng doanh nghiệp nhỏ hoặc chỉ số thời gian vá từ các bản kể lại khi chưa đối chiếu được đúng đoạn gốc. Một giới hạn rõ giúp người đọc biết dữ kiện hỗ trợ quyết định nào. Nó có giá trị hơn việc ghép nhiều con số chính xác về hình thức nhưng không kiểm được chúng cùng đo một hiện tượng hay không.
Chi phí 4,99 triệu USD nói gì và không nói gì?
Theo trang Cost of a Data Breach Report 2026 của IBM, mức chi phí trung bình cho một vụ trên toàn cầu là 4,99 triệu USD, tăng 12% so với năm trước. Đây là chi phí xâm phạm dữ liệu, không phải giá tiền chuộc, cũng không phải báo giá khôi phục dành cho doanh nghiệp nhỏ. Trang giới thiệu chưa đủ để bài xác định phân bố chi phí theo từng quy mô hoặc xây một ước tính riêng cho doanh nghiệp Việt Nam[4].
Chi phí trung bình còn khác trung vị và khác thiệt hại lớn nhất có thể xảy ra. Khi vài trường hợp rất đắt xuất hiện trong một tập dữ liệu, số trung bình có thể không giống trải nghiệm của đơn vị điển hình. Bài không có phân bố gốc để lượng hóa mức lệch ấy. Vì vậy, không nên lấy mức trung bình quốc tế nhân với tỷ lệ từ một báo cáo khác rồi gọi đó là tổn thất kỳ vọng của công ty.
Cách làm sát công việc hơn là dựng kịch bản gián đoạn với người nghiệp vụ và người phụ trách tài chính. Công ty giả định có một kho hàng cần biết còn nhận đơn thủ công được không, dữ liệu tồn gần nhất ở đâu và công việc nào phải dừng chờ xác nhận. Mỗi giả định cần ghi người kiểm chứng. Kịch bản phục vụ chuẩn bị và so sánh phương án, không được trình bày thành dự báo thiệt hại chắc chắn sẽ xảy ra.
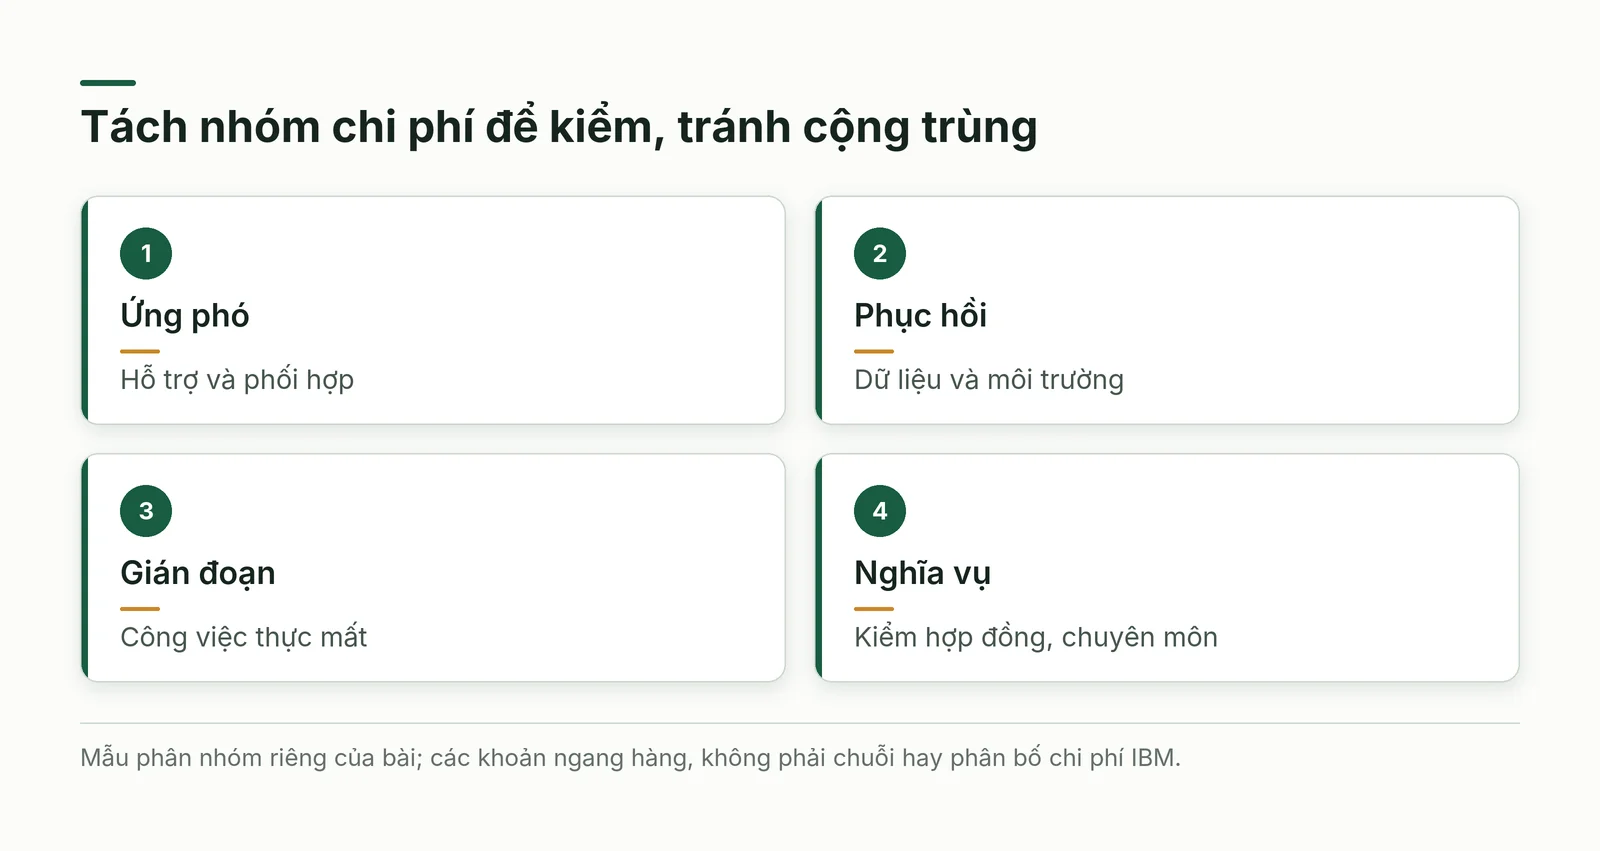
Lập bảng chi phí cho chính doanh nghiệp
Nhóm đầu là chi phí ứng phó trực tiếp: người hỗ trợ chuyên môn, kiểm tra phạm vi ảnh hưởng và tổ chức phối hợp. Nhóm thứ hai là khôi phục: xác minh bản dữ liệu, dựng lại môi trường làm việc và kiểm hệ thống trước khi tiếp tục. Bài đề xuất ghi rõ hạng mục nào thuộc hợp đồng hiện có, hạng mục nào phát sinh. Một khoản chi trả cho dịch vụ trọn gói không được đồng thời cộng lại thành nhiều khoản riêng.
Nhóm thứ ba là gián đoạn kinh doanh. Hãy tách doanh thu chưa thực hiện, doanh thu chuyển sang ngày khác và lợi nhuận thực mất; ba khái niệm không thể mặc định cộng cùng nhau. Nhóm thứ tư là nghĩa vụ phát sinh từ hợp đồng hoặc yêu cầu chuyên môn đã được kiểm. Không tự đặt một mức phạt pháp lý vào bảng khi chưa biết phạm vi áp dụng. Người phụ trách tài chính cần xác nhận nguyên tắc ghi nhận thay vì chỉ nhận con số tổng.
Với tình huống giả định một ngày không xử lý được đơn, bài đề nghị lập hai phương án: làm được một phần bằng quy trình dự phòng, hoặc phải dừng toàn bộ phần việc ấy. So sánh cần ghi điều kiện để phương án dự phòng hoạt động, người thực hiện và điểm phải kiểm lại dữ liệu. Một quy trình ghi tay không giúp ích nếu không ai biết cách đối chiếu khi nhập trở lại hoặc không còn danh sách liên hệ khách cần phục vụ.
Ưu tiên vá lỗi mà không biến một số ngày thành cam kết
NIST SP 1300 khuyến nghị cập nhật, vá phần mềm và hệ điều hành, bên cạnh xác thực đa yếu tố, giới hạn quyền, sao lưu và thử bản sao. Đây là hướng dẫn phòng vệ chung cho doanh nghiệp nhỏ, không phải phép đo chứng minh một thời hạn vá duy nhất phù hợp mọi hệ thống. Bài không trích số ngày vá từ DBIR khi chưa kiểm được nội dung gốc liên quan, cũng không trình bày hướng dẫn khai thác lỗ hổng[5].
Đề xuất vận hành là biết phần mềm nào quan trọng, ai nhận thông báo từ nhà cung cấp và ai xác nhận sau cập nhật. Với hệ thống không thể đổi ngay, người có năng lực cần đánh giá biện pháp tạm thời, giới hạn truy cập và lịch xử lý. Không nên để một dòng “chờ cập nhật” tồn tại vô hạn mà không có người quyết định rủi ro. Ngược lại, thay đổi thiếu kiểm thử có thể tự gây gián đoạn ngay trong lúc đang cố giảm nguy cơ.
Theo quy mô: ransomware doanh nghiệp nhỏ và tổ chức nhiều đơn vị
Chủ hộ kinh doanh nên đặt trọng tâm vào việc tiếp tục phục vụ khách khi thiết bị chính hoặc tài khoản chính gặp vấn đề. Nên biết dữ liệu đơn hàng, đầu mối liên hệ và thông tin cần đối chiếu nằm ở đâu; ai hỗ trợ khi người chủ không truy cập được. Phạm vi nhỏ không làm bằng chứng trở nên kém quan trọng. Một bản sao duy nhất chưa từng thử vẫn để lại câu hỏi về việc mở lại hoạt động được hay không.
Với doanh nghiệp nhỏ, nên chọn một chuỗi việc như nhận đơn, xuất hàng và đối chiếu thanh toán để luyện phối hợp. Doanh nghiệp vừa thường cần kiểm thêm phụ thuộc giữa ứng dụng, người hỗ trợ thuê ngoài và các điểm làm việc. Điều cần tăng theo quy mô là mức rõ của trách nhiệm, cách liên lạc và khả năng kiểm dữ liệu. Đừng suy rằng cùng một phần mềm bảo vệ sẽ tạo cùng mức sẵn sàng cho hai đơn vị có cách vận hành khác nhau.
Doanh nghiệp lớn hoặc tổ chức nhà nước có thể cần phối hợp nhiều đầu mối chuyên môn, nhà cung cấp và yêu cầu báo cáo. Kế hoạch tại từng đơn vị cần biết điều gì phải chuyển lên cấp chung và phần nào được quyết định tại chỗ. NIST CSF mô tả kết quả quản lý rủi ro theo cách trung lập về ngành, quốc gia, công nghệ; bài dùng điểm này để nối phòng vệ với mục tiêu công việc, không xem khung như bộ chỉ dẫn ứng cứu kỹ thuật[6].
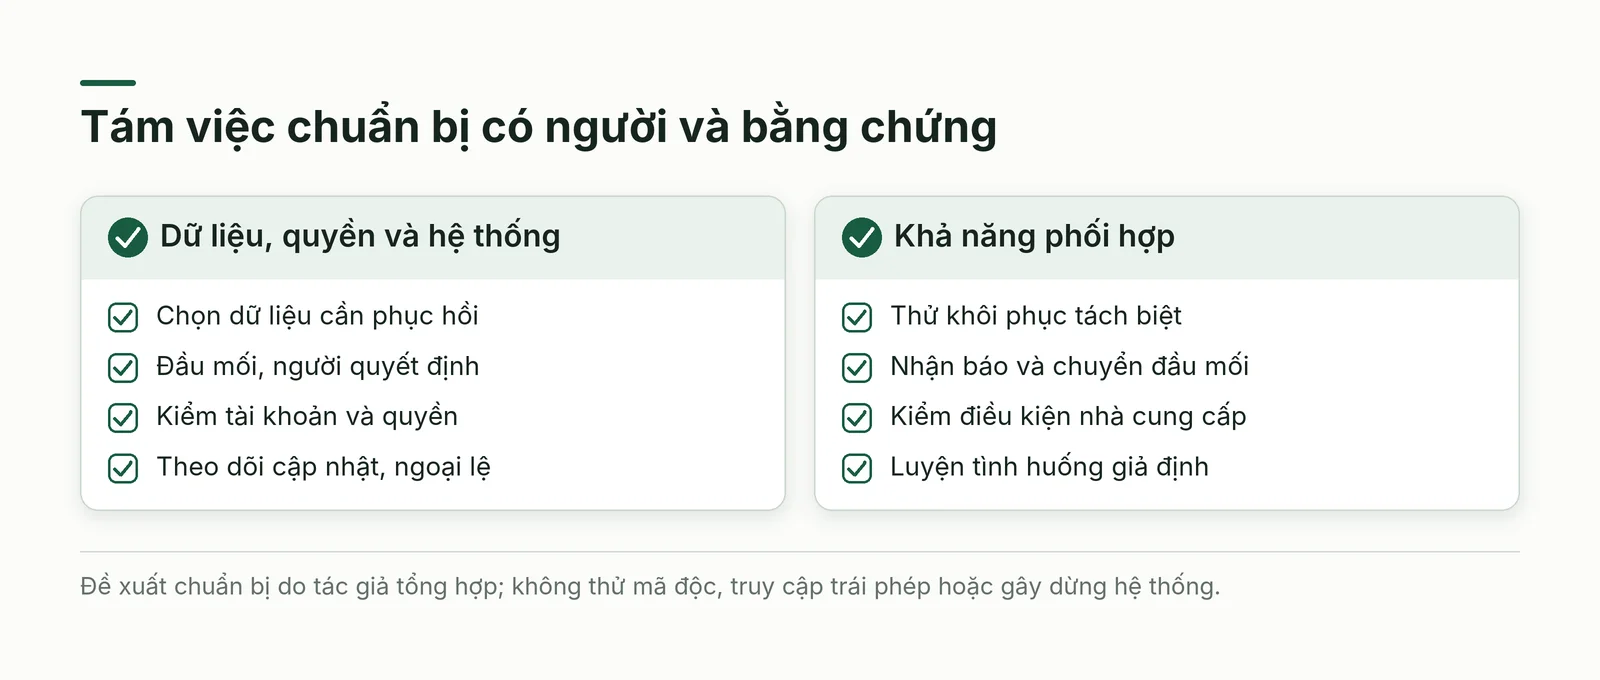
Tám việc nên làm trước khi phải ứng phó
Việc một là chỉ ra dữ liệu và hoạt động cần phục hồi trước. Việc hai là ghi ai được quyết định và ai hỗ trợ chuyên môn, cùng cách liên hệ khi thư điện tử hoặc phần mềm chính không dùng được. Với ransomware doanh nghiệp nhỏ, danh sách ấy cần đủ ngắn để người thay ca đọc hiểu. Mỗi đầu mối nên biết trách nhiệm của mình trước diễn tập, thay vì chỉ được ghi tên trong một tài liệu chưa từng được trao đổi.
Việc ba là kiểm danh mục tài khoản và quyền truy cập, gồm người đã rời công việc. Việc bốn là thống nhất cách theo dõi cập nhật, ngoại lệ và việc đã xử lý xong. Bằng chứng phù hợp có thể là danh sách được người phụ trách xác nhận và kết quả kiểm sau thay đổi. Không nên đưa ảnh chứa mật khẩu, mã khôi phục hoặc thông tin khách hàng vào biên bản gửi rộng; bằng chứng cần đủ kiểm nhưng vẫn được bảo vệ.
Việc năm là kiểm khả năng khôi phục trên môi trường tách biệt với dữ liệu đang chạy. Việc sáu là chuẩn bị cách nhận báo bất thường và chuyển đúng đầu mối. Người dùng cần biết có thể báo điều nghi ngờ mà không phải tự chứng minh có tấn công. Buổi luyện nên kiểm câu hỏi “ai tiếp nhận và phản hồi”, không chỉ hỏi mọi người còn nhớ tên một loại đe dọa. Kết quả là chỗ phối hợp cần sửa, không phải bảng quy trách nhiệm cá nhân.
Việc bảy là rà điều kiện hỗ trợ của nhà cung cấp: thời gian liên hệ, phạm vi có trong hợp đồng và thông tin họ cần khi tiếp nhận. Việc tám là diễn tập bàn giấy một tình huống gián đoạn giả định rồi cập nhật danh sách thiếu sót. Bộ tám việc là đề xuất của tác giả; giới hạn từng phép thử phải được người chịu trách nhiệm duyệt. Không tự kích hoạt mã độc, thử truy cập trái phép hoặc gây dừng hệ thống để tạo tình huống luyện tập.
Khi nghi có sự cố, cần tránh làm gì vội?
Bài này không thay thế quy trình ứng cứu của đơn vị và không đưa lệnh kỹ thuật dùng chung cho mọi tình huống. Người nhận báo nên chuyển ngay tới đầu mối được phân công, ghi nhận điều đã thấy và tránh tự thử công cụ khôi phục không rõ nguồn. Việc cô lập hay thay đổi hệ thống cần người đủ năng lực quyết định theo tình trạng thực tế. Một thao tác nóng vội có thể làm mất dấu vết hoặc khiến dữ liệu cần phục hồi khó xác định hơn.
Không tự kết luận phạm vi ảnh hưởng chỉ từ một màn hình hoặc một lời đòi tiền. Cũng không coi việc đăng nhập lại được là toàn bộ công việc đã an toàn để tiếp tục. Người phụ trách cần phối hợp xác minh dữ liệu, quyền và điều kiện vận hành. Những quyết định liên quan yêu cầu thông báo, hợp đồng hoặc giao dịch cần được người có thẩm quyền và chuyên gia phù hợp kiểm; bài không hướng dẫn liên hệ hay thương lượng với đối tượng tấn công.
Việt Nam: 552.000 cuộc tấn công có phải số vụ ransomware?
Tiêu đề bài đăng lại trên cổng Công an tỉnh Ninh Bình đề cập khoảng 552.000 cuộc tấn công vào hệ thống thông tin Việt Nam năm 2025. Không thể đổi nhãn “tấn công mạng” thành “vụ ransomware” hoặc “doanh nghiệp nhỏ bị mất dữ liệu”. Bài chưa mở được báo cáo gốc của hiệp hội và phương pháp đứng sau con số, nên chỉ ghi đây là số được nguồn đăng lại nêu, không dùng để tính xác suất hay mức giảm rủi ro[7].
Một góc thực tiễn khác đến từ bài ngày 6/7/2024 do Bộ Khoa học và Công nghệ đăng: trong trao đổi tại hội thảo, vấn đề dữ liệu, rủi ro mất mát và yêu cầu kiểm tra từ đối tác được nhấn mạnh. Đây là ghi nhận tại sự kiện cũ, không phải thống kê ransomware toàn quốc. Với doanh nghiệp Việt Nam, bài đề xuất chuẩn bị bằng chứng dữ liệu khôi phục dùng được và trách nhiệm đã giao, thay vì chỉ trưng số cuộc tấn công để thuyết phục mua dịch vụ[8].
Góc nhìn AI: tăng độ tin của giả mạo, không thay phép đo rủi ro
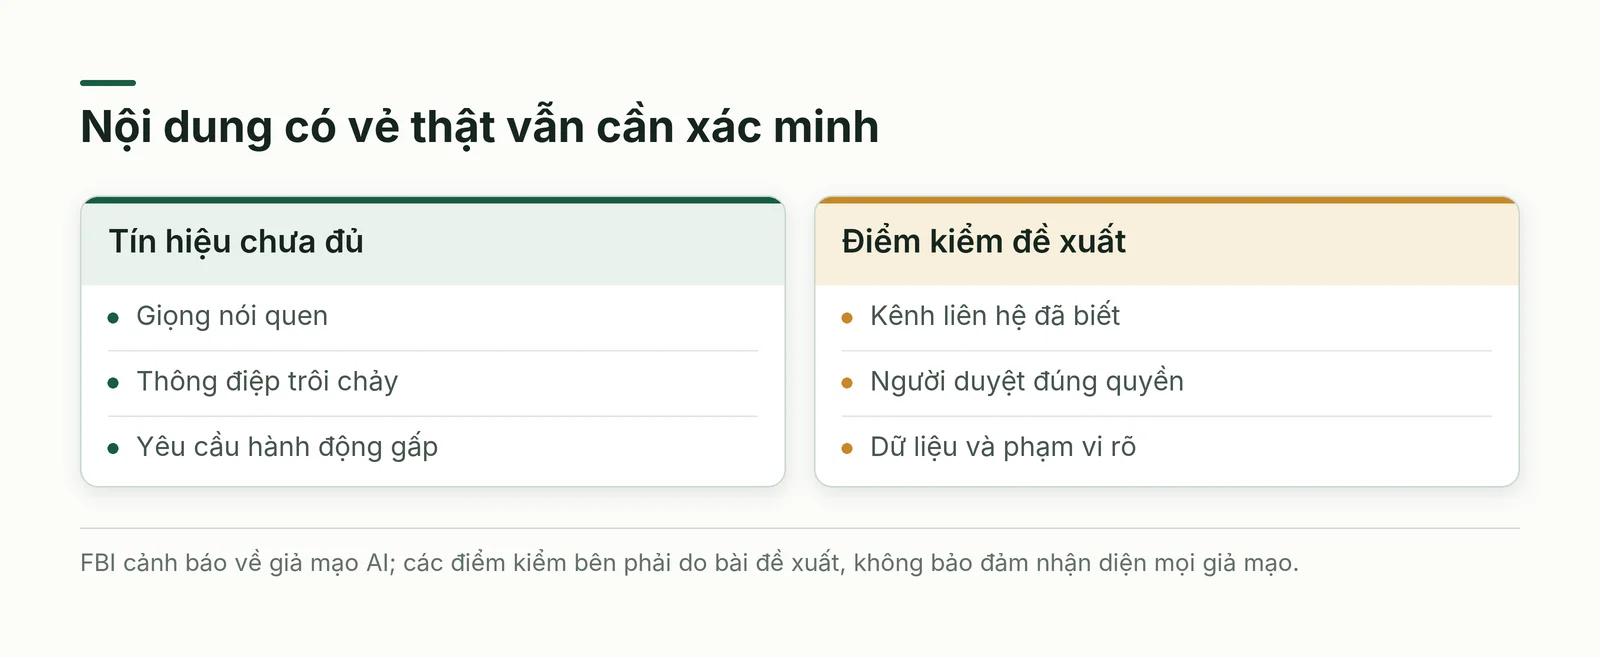
FBI San Francisco cảnh báo ngày 8/5/2024 về việc tội phạm dùng AI cho lừa đảo qua thông điệp và giả giọng, giả hình ảnh cuộc gọi. Đây là cảnh báo về phương thức, không phải một khảo sát tỷ lệ doanh nghiệp bị ransomware. Với người vận hành, điều cần rút ra là tiếng nói quen hoặc nội dung viết trôi chảy chưa đủ xác nhận yêu cầu đến từ người có thẩm quyền; cần giữ quy trình xác minh đã thống nhất[9].
Cảnh báo IC3 ngày 3/12/2024 nói AI tạo sinh có thể giúp tạo thông điệp nhiều hơn, giảm dấu hiệu lỗi ngôn ngữ và giả giọng để thúc đẩy yêu cầu chuyển tiền. Bài đề xuất kiểm qua kênh liên hệ đã biết khi một yêu cầu bất thường đòi hành động gấp, tránh lấy thông tin liên hệ mới nằm ngay trong thông điệp đó làm căn cứ duy nhất. Đây là ứng dụng phòng vệ của bài, không phải hướng dẫn tạo nội dung giả[10].
Thông cáo IBM 2026 nêu một phần tư vụ xâm phạm độc hại trong nghiên cứu có AI hỗ trợ; mức chi phí trung bình của nhóm đó là khoảng sáu triệu USD. Hai mệnh đề cần giữ đúng nhóm so sánh, và không tự chứng minh AI gây ra toàn bộ phần chênh chi phí. Bài chưa đối chiếu được số tỷ lệ shadow AI trong báo cáo gốc, nên không nhắc nó như một dữ kiện đã xác nhận[3].
Doanh nghiệp vẫn nên ghi công cụ AI nào được phép dùng, loại dữ liệu được đưa vào và người duyệt kết quả có tác động. Trong tình huống giả định nhân viên dùng tài khoản cá nhân để xử lý một tệp khách hàng, điều cần kiểm là quyền, điều kiện dữ liệu và khả năng thu hồi, không chỉ thời gian tiết kiệm. Việc kiểm soát AI phải nối với quy trình tài khoản, nhà cung cấp và báo bất thường; một công cụ phát hiện nội dung giả cũng không bảo đảm xác minh đúng mọi yêu cầu.
Sai lầm khi dùng số liệu để quyết định đầu tư
Sai lầm dễ thấy là gọi mọi số sự cố là ransomware, ghép tỷ lệ từ nguồn này với chi phí nguồn khác, hoặc biến một mức trung bình toàn cầu thành báo giá cho khách hàng Việt Nam. Một sai lầm khác là lấy việc tỷ lệ tự báo thấp làm bằng chứng tổ chức nhỏ an toàn hơn. Khi không biết khác biệt trong khả năng phát hiện, phạm vi dữ liệu và cách thu thập, một so sánh có vẻ chính xác vẫn có thể dẫn người đọc đi sai hướng.
Ransomware doanh nghiệp nhỏ nên được đưa vào bàn quyết định bằng chuỗi phụ thuộc và khả năng phục hồi đã kiểm. Báo cáo bên ngoài giúp nhận diện câu hỏi cần hỏi, còn bằng chứng nội bộ giúp xác định chỗ cần làm trước. Nếu chưa đủ dữ kiện để so phương án, hãy ghi phần chưa biết và chi phí kiểm chứng. Không cần bịa một phần trăm giảm rủi ro để chứng minh việc bàn giao trách nhiệm và thử dữ liệu có ích cho vận hành.
Hỏi đáp thường gặp
Ransomware khác xâm phạm dữ liệu thế nào? Trong phạm vi bài, cần tách hiện tượng tống tiền liên quan hệ thống hoặc dữ liệu khỏi tập rộng các vụ xâm phạm được nguồn nghiên cứu ghi nhận. Một vụ có thể mang nhiều đặc điểm, nhưng không được tự gắn mọi vụ xâm phạm với ransomware. Khi dẫn số, giữ nguyên thuật ngữ nguồn và mẫu số, thay vì thay tên cho dễ gây chú ý.
Tỷ lệ 1% có nghĩa doanh nghiệp có thể bỏ qua không? Không. Đó là ước lượng của một khảo sát tại Anh với định nghĩa cụ thể, không phải phép đo riêng cho đơn vị ở Việt Nam[2]. Quyết định chuẩn bị còn phụ thuộc hậu quả khi công việc dừng, dữ liệu cần bảo vệ và khả năng khôi phục. Một sự kiện không thường xuyên vẫn có thể cần phương án nếu ảnh hưởng khó chấp nhận.
Có nên lấy chi phí IBM để tính ngân sách bảo vệ không? Không nên dùng trực tiếp mức trung bình làm ngân sách của doanh nghiệp. Nên kiểm phạm vi chi phí, điều kiện nghiên cứu và khả năng tương đồng với hoạt động của mình. Sau đó xây kịch bản cùng người nghiệp vụ và tài chính, có giả định rõ. Bài chưa có dữ liệu đủ để đưa một giá trị tổn thất kỳ vọng cá nhân hóa.
Đã có sao lưu thì đã đủ sẵn sàng chưa? Cần kiểm bản sao mở được, dữ liệu có ích và người phụ trách biết cách phối hợp phục hồi. Trong phép thử an toàn, bộ phận nghiệp vụ nên xác nhận dùng được thông tin cần cho công việc. Không ghi đè dữ liệu đang chạy để thử, và không suy từ một thông báo sao lưu thành công rằng mọi ứng dụng phụ thuộc đều đã sẵn sàng.
Tám việc trong bài có bảo đảm không bị tấn công không? Không có bảo đảm ấy trong danh sách đề xuất. Chúng giúp làm rõ dữ liệu, trách nhiệm, khả năng phối hợp và điều chưa kiểm. Kết quả cần ghi là phạm vi thực hiện và chỗ còn hở. Tổ chức xử lý dữ liệu nhạy cảm hoặc có yêu cầu chuyên ngành cần được người có năng lực đánh giá thêm theo hệ thống và nghĩa vụ cụ thể.
Kết luận: biến cảnh báo thành buổi kiểm cụ thể
Lấy một hoạt động dễ gián đoạn của đơn vị, rồi hẹn người nghiệp vụ và người hỗ trợ kiểm dữ liệu phục hồi, đầu mối báo tin và phần chi phí còn chưa biết. Mỗi số lấy từ báo cáo bên ngoài cần đi kèm mẫu số; mỗi kết luận sẵn sàng cần đi kèm bằng chứng nội bộ. Sau buổi thử an toàn, chọn chỗ thiếu người hoặc thiếu kiểm để xử lý trước, thay vì đi tìm một tỷ lệ chung để thay cho quyết định.
Nguồn và phương pháp
Bài gốc có AI hỗ trợ biên soạn, không phải bản dịch. Ngày 25/10/2026 đối chiếu trang chính thức Verizon, IBM, khảo sát Anh, NIST, FBI và hai nguồn Việt Nam; không lấy bài tường thuật làm bản báo cáo gốc. Chưa kiểm chứng đầy đủ phương pháp DBIR, NCA, số 247 ngày hay tỷ lệ shadow AI gợi ý, nên không suy các dữ kiện ấy. Danh sách chuẩn bị và mẫu chi phí là đề xuất riêng; mọi tình huống doanh nghiệp tự dựng đều là giả định. Nội dung không phải tư vấn pháp lý, thuế hay tài chính, cũng không thay quy trình ứng cứu chuyên môn.