authentik: dựng cổng SSO tự quản cho hệ thống nội bộ, từ flow đến giấy phép enterprise
Đăng ngày 12/10/2026
Mục lục bài nghiên cứu
authentik trong một phút: cổng danh tính tự vận hành cho nhân viên và ứng dụng nội bộ
authentik tự giới thiệu là một Identity Provider (IdP, nhà cung cấp danh tính) mã nguồn mở cho đăng nhập một lần (SSO) hiện đại. README liệt kê các giao thức SAML, OAuth2/OIDC, LDAP, RADIUS và thiết kế để tự lưu trữ từ phòng thí nghiệm nhỏ đến cụm sản xuất lớn. Cùng trang đó cũng nhắc một gói enterprise nhằm thay các IdP thương mại, nghĩa là sản phẩm có cả phần cộng đồng và phần trả phí. [1]
Nên cân nhắc authentik khi tổ chức có nhiều ứng dụng nội bộ, có đội vận hành tự chạy được PostgreSQL và container, và cần kiểm soát chi tiết bước xác thực. Chưa nên chọn nếu chỉ có hai ba ứng dụng, hoặc nếu không ai chịu trách nhiệm vá lỗi theo bản phát hành.
Khuyến nghị: thử trên môi trường tách biệt với vài ứng dụng ít rủi ro trước, đọc kỹ ranh giới giấy phép giữa phần MIT và thư mục enterprise, rồi mới quyết định. Bài này không đo hiệu năng hay độ ổn định.
Khi mỗi công cụ nội bộ giữ một bảng mật khẩu riêng
Một công ty có hệ thống lõi, công cụ báo cáo, kho mã, giám sát và vài ứng dụng thuê ngoài thường để mỗi nơi tự quản tài khoản. Khi nhân viên nghỉ việc, quản trị phải nhớ xóa ở từng nơi. Khi cần bật xác thực hai lớp, mỗi ứng dụng có cách riêng, hoặc không có. Cảnh này không hiếm, và nó khiến việc kiểm soát truy cập phụ thuộc vào trí nhớ của người quản trị.
Mô hình IdP tập trung gom việc xác thực vào một chỗ. Ứng dụng chỉ tin kết quả do IdP trả về qua một giao thức chuẩn. README cho biết authentik hỗ trợ SAML, OAuth2/OIDC, LDAP và RADIUS, nên một IdP có thể phục vụ cả ứng dụng web hiện đại lẫn thiết bị mạng hoặc phần mềm cũ chỉ nói LDAP hay RADIUS. [1]
Cũng có ứng dụng nội bộ không có đăng nhập tử tế, hoặc không nói được giao thức nào ở trên. Tài liệu kiến trúc cho biết authentik có embedded outpost để dùng Proxy provider mà không cần triển khai outpost riêng, tức một lớp đứng trước ứng dụng để bắt buộc đăng nhập. [3]
Ba khối cần vận hành: server, worker và PostgreSQL
Theo tài liệu kiến trúc, authentik gồm vài thành phần và hầu hết đều bắt buộc. Container server chứa hai tiểu thành phần là Core và embedded outpost; một bộ định tuyến nhẹ chuyển yêu cầu đến Core hoặc outpost, đồng thời phục vụ tài nguyên tĩnh như JavaScript và CSS. Core xử lý phần lớn logic: API, thực thi flow và mọi loại yêu cầu SSO. [3]
Container worker chạy tác vụ nền như gửi email, hệ thống thông báo sự kiện và những gì hiển thị ở trang System Tasks của giao diện quản trị. PostgreSQL lưu toàn bộ cấu hình và dữ liệu, trừ tệp tải lên. Bố cục này cho thấy PostgreSQL là điểm sống còn: mất nó là mất cấu hình danh tính, nên sao lưu và khôi phục phải được diễn tập, không chỉ cấu hình. [3]
Một chi tiết khác: README nêu các cách cài là Docker Compose cho thiết lập nhỏ hoặc thử nghiệm, Helm chart trên Kubernetes cho thiết lập lớn hơn, mẫu AWS CloudFormation và ứng dụng DigitalOcean Marketplace. Bài không có số liệu về tải để nói cấu hình nào là đủ. [1]
Một lần đăng nhập đi qua những gì: kế hoạch flow, binding và chính sách
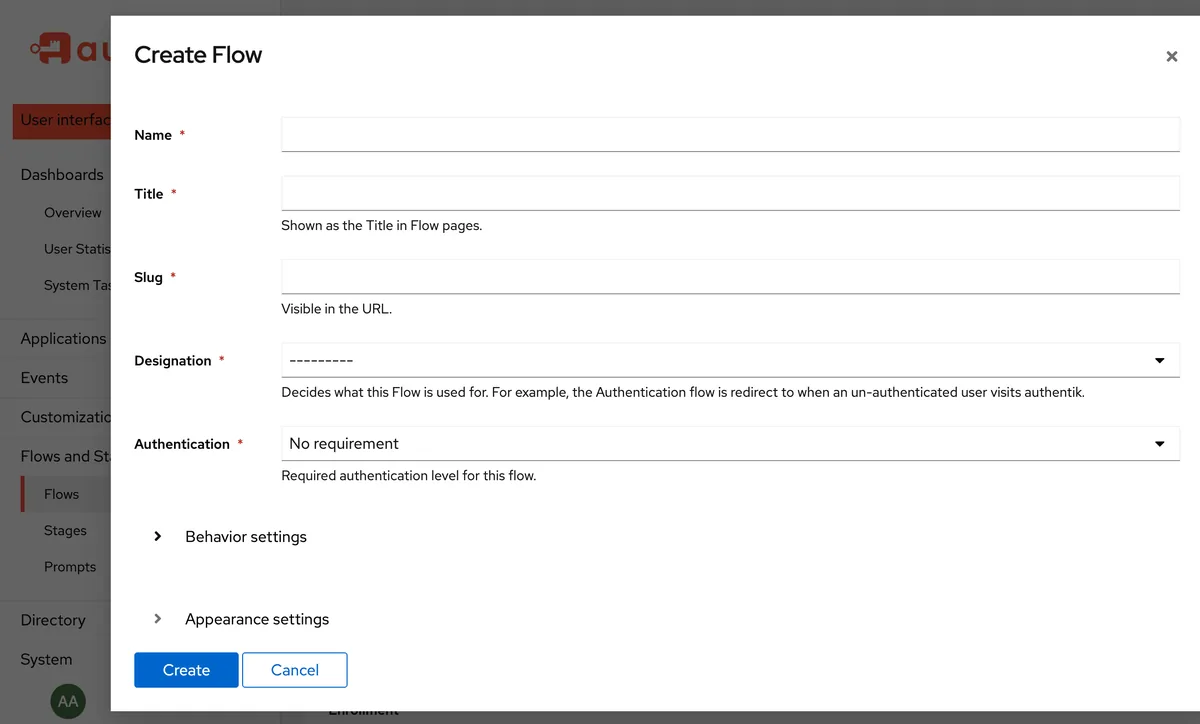
Khi người dùng mở một flow, Flow Planner kiểm tra flow có dùng được trong ngữ cảnh xác thực hiện tại không, đánh giá policy gắn trực tiếp vào flow, nạp các stage binding theo thứ tự rồi lưu danh sách stage cùng flow context vào phiên của người dùng. Bộ thực thi sau đó trình bày stage đầu, và mỗi stage xong thì bị bỏ khỏi kế hoạch cho đến khi hết. [6]
Policy gắn vào stage binding mặc định được đánh giá ngay trước khi stage hiện ra, nên có thể dựa vào dữ liệu do stage trước thêm vào context. Tùy chọn đánh giá lúc lập kế hoạch cho phép loại stage khỏi kế hoạch ngay từ đầu. Tài liệu cảnh báo rằng chính sách dựa trên người dùng chờ xác định như pending_user phải được đánh giá lúc chạy, nếu không sẽ không có dữ liệu để so khớp. [5][6]
Binding là lớp nối chung. Tài liệu liệt kê các đích có thể gắn policy, user hoặc group: flow, stage binding, application, application entitlement, source, device, device access group, notification rule và RAC endpoint. Chế độ policy engine Any hoặc All quyết định đích đạt khi một hay mọi binding đạt; tùy chọn negate đảo kết quả, còn failure result quy định lỗi chính sách tính là đạt hay không đạt. [7]
Tính năng có nguồn xác nhận, tách phần cộng đồng, phần enterprise và phần mới là thiết kế
Về giao thức và triển khai, các nguồn đã đọc xác nhận SAML, OAuth2/OIDC, LDAP và RADIUS, embedded outpost cho Proxy provider, và bốn đường cài đặt do README nêu. Từ README không thể suy ra từng tính năng nhỏ thuộc bản cộng đồng hay bản enterprise; bài không đoán điều đó. [1][3]
Về xác thực nhiều lớp, stage Authenticator Validation kiểm tra các thiết bị đã đăng ký. Tùy chọn Not configured action cho phép bỏ qua, từ chối hoặc chèn stage đăng ký thiết bị. Device classes giới hạn loại thiết bị, và mỗi loại như TOTP, SMS, email, mã tĩnh có hệ số giãn cách (throttling) riêng sau lần nhập sai. Tài liệu cũng mô tả cách bắt buộc nhiều phương thức bằng cách thêm nhiều stage cùng flow. [9]
Về lộ trình, tệp thiết kế agent-friendly docs ngày 2026-06-24 ghi trạng thái là bản thiết kế, trong đó lớp 1 đã phát hành và lớp 3 được thiết kế lại. Đây là kế hoạch về tài liệu thân thiện với tác tử AI, không phải tính năng sản phẩm đã có, và bài không dựa vào nó để đề xuất triển khai. [10]
Biểu thức Python, blueprint và prompt HTML: quyền mạnh được thiết kế có chủ ý
SECURITY.md liệt kê vài hành vi được xem là chức năng có chủ đích, không phải lỗ hổng. Các biểu thức trong property mapping, policy và prompt có thể chạy mã Python tùy ý không có rào chắn; blueprint truy cập được mọi tệp trên hệ thống tệp; nhập blueprint cho phép sửa đối tượng ứng dụng bất kỳ; và nội dung HTML của prompt không bị escape. Người dùng có quyền tạo hoặc sửa các đối tượng này thực tế có khả năng chạy mã trong authentik. [4]
Hệ quả thực tế rất rõ: quyền chỉnh sửa flow, policy hay prompt phải được xem tương đương quyền quản trị hệ thống. Tài liệu flow cũng cảnh báo tệp nhập flow là blueprint, có thể chứa chính sách, người dùng, nhóm, nên chỉ nhập từ nguồn tin cậy và phải xem trước. Bài đề xuất lưu blueprint trong kho Git có duyệt thay đổi, như một dạng cấu hình mã hóa. [4][5]
Vì vậy nên hạn chế số người có quyền quản trị, ghi nhật ký thay đổi và thử bản nâng cấp trên bản sao trước khi áp dụng.
Ai sẽ thấy giá trị: đội IT nhiều ứng dụng, cần kiểm soát quy trình đăng nhập
Nhóm phù hợp nhất là công ty vừa đến lớn có hàng chục ứng dụng nội bộ, vài nhóm người dùng khác nhau như nhân viên chính thức, nhà thầu, đối tác, và đội kỹ thuật tự chạy được container. Với họ, khả năng tự định nghĩa quy trình đăng nhập, đăng ký và khôi phục bằng flow quan trọng hơn giao diện cấu hình đơn giản. [5]
Nhóm thứ hai là đội nền tảng muốn quản lý danh tính như mã, vì flow nhập và xuất được dưới dạng blueprint YAML. Ai quen quy trình duyệt thay đổi bằng Git sẽ thấy hợp. [5]
Nhóm ít phù hợp gồm doanh nghiệp rất nhỏ hoặc không có người vận hành, nơi một dịch vụ danh tính được quản lý sẵn thường dễ hơn. Ngoài ra, tổ chức chỉ cần bảo vệ vài trang web sau reverse proxy có thể thấy công cụ nhẹ hơn là đủ; bài so sánh ở phần sau.
Tình huống giả định: công ty fintech cho vay tiêu dùng gom đăng nhập hệ thống nội bộ
Thử hình dung một công ty fintech cho vay tiêu dùng ở Thành phố Hồ Chí Minh với khoảng 300 nhân sự và vài chục nhà thầu theo dự án. Phạm vi bài chỉ là hệ thống nội bộ: hệ thống phê duyệt khoản vay, công cụ nhắc nợ cho đội thu hồi, bảng điều khiển rủi ro, kho mã, công cụ giám sát và phần mềm nhân sự. Không có phần đăng nhập cho khách vay. Đây là tình huống đề xuất, không phải trường hợp đã triển khai.
Đề xuất đầu tiên là dùng authentik làm nơi duy nhất xác thực nhân sự. Ứng dụng hiện đại kết nối qua OIDC hoặc SAML, ứng dụng cũ chỉ có LDAP được nối qua giao thức tương ứng, còn công cụ nội bộ không có đăng nhập thì thử đặt sau Proxy provider với embedded outpost. Từng ứng dụng nên có một nhóm được phép truy cập, gắn bằng group binding như tài liệu mô tả. [1][3][7]
Đề xuất thứ hai là tách mức xác thực theo rủi ro. Đội thu hồi nợ chỉ cần mật khẩu cùng một yếu tố thứ hai, trong khi nhóm duyệt hạn mức và quản trị có thể bị yêu cầu thêm khóa WebAuthn. Tài liệu stage Authenticator Validation cho phép thêm nhiều stage và giới hạn theo device class, kèm ví dụ dùng Expression Policy để đòi ít nhất hai loại thiết bị. [9]
Cuối cùng là các câu hỏi chưa thể trả lời từ nguồn đã đọc: cách tự động đồng bộ khi nhân viên nghỉ việc từ hệ thống nhân sự, thời hạn phiên, và nhật ký kiểm toán chi tiết. Đội thử nghiệm phải đọc tài liệu tương ứng trước. Việc đối chiếu với yêu cầu an toàn thông tin của cơ quan quản lý và chính sách nội bộ cũng nằm ngoài phạm vi bài này.
Vận hành: sao lưu PostgreSQL, ghim phiên bản và theo dõi bản vá
Vận hành tối thiểu gồm ba việc. Thứ nhất, sao lưu PostgreSQL và diễn tập khôi phục, vì đây là nơi giữ cấu hình và dữ liệu, theo tài liệu kiến trúc. Thứ hai, quyết định có gắn thư mục data hay không và lưu ở đâu. Thứ ba, đặt worker như dịch vụ cần giám sát, vì email và thông báo phụ thuộc vào nó. [3]
SECURITY.md ghi bảng phiên bản được hỗ trợ ở commit đã ghim, gồm 2026.5.x và 2026.8.x, mỗi dòng là bản vá mới nhất của phiên bản đó. Hệ quả là một cụm chạy phiên bản cũ hơn các dòng này không còn nằm trong danh sách hỗ trợ, và đội vận hành cần kế hoạch nâng cấp định kỳ thay vì cài rồi để yên. [4]
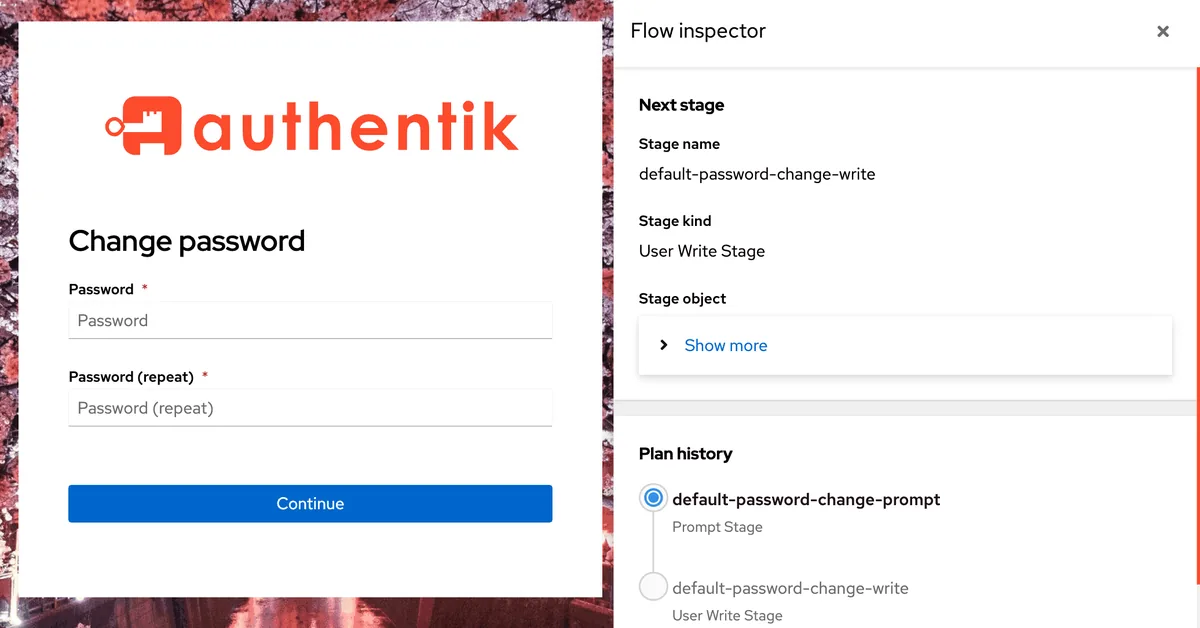
Khi sửa flow, cần nhớ kế hoạch đang chạy nằm trong phiên. Flow Inspector cho xem stage hiện tại, stage kế tiếp, lịch sử và context, hữu ích để biết vì sao một policy không đạt. Hãy tạo thói quen chạy lại flow ở phiên mới sau mỗi thay đổi. [6]
Bảo mật: quyền quản trị là quyền chạy mã, và mạng ra ngoài không bị lọc
Điều nhạy cảm nhất là quyền. Do biểu thức có thể chạy Python và blueprint đọc được tệp trên hệ thống, tài khoản quản trị authentik cần bảo vệ như tài khoản quản trị máy chủ: xác thực mạnh, ít người, có nhật ký, không dùng chung. SECURITY.md nói rõ đó là hành vi thiết kế, và chỉ việc người không đủ quyền thực thi mã mới là lỗ hổng. [4]
SECURITY.md cũng nêu yêu cầu của authentik gửi ra các điểm cấu hình được, như nguồn OAuth hay nhà cung cấp SSO, không được lọc đích đến. Tùy mô hình đe dọa, nên giới hạn ở tầng mạng bằng tường lửa hoặc proxy ra ngoài. Đây là khuyến nghị gần với văn bản của dự án chứ không phải tính năng bên trong sản phẩm. [4]
Về quy trình lỗ hổng, báo cáo được gửi qua advisory riêng tư của GitHub, GitHub là CNA cấp CVE, và thông báo sẽ gửi ít nhất 24 giờ trước khi phát hành bản vá. Dự án nêu chưa có chương trình thưởng bằng tiền. Tệp cũng nói có cam kết kiểm thử xâm nhập định kỳ nhưng bài không đọc báo cáo kiểm toán nào. [4]
Giấy phép: MIT ở lõi, CC BY-SA cho website, và một thư mục enterprise có điều khoản riêng
Tệp LICENSE ở thư mục gốc mang bản quyền 2023 của Jens Langhammer, nói rằng một số phần có giấy phép riêng. Nội dung dưới thư mục website được cấp theo Creative Commons BY-SA 4.0. Nội dung dưới authentik/enterprise, nếu thư mục tồn tại, theo giấy phép nêu trong thư mục đó. Mã JavaScript phía máy khách theo MIT Expat, thành phần bên thứ ba giữ giấy phép gốc, và phần còn lại theo MIT. [2]
Giấy phép trong authentik/enterprise là EE License. Theo văn bản, phần mềm đó chỉ được dùng trong sản xuất nếu bạn đã đồng ý và tuân thủ điều khoản dịch vụ đăng ký của Authentik Security Inc. hoặc thỏa thuận khác, và có đăng ký enterprise hợp lệ cho đúng số ghế người dùng. Bạn được sửa đổi và công bố bản vá, nhưng các sửa đổi chỉ được dùng với đăng ký hợp lệ, và cho phép sao chép để phát triển, thử nghiệm không cần đăng ký. [8]
Điều này nghĩa là cụm từ mã nguồn mở không áp dụng đồng đều cho cả kho. Nếu thư mục enterprise có mã đang chạy trong bản bạn dùng, cần xem điều khoản EE trước khi dùng sản xuất. Nguồn bài đọc không cho biết tính năng nào cụ thể thuộc thư mục đó, nên đây là việc phải kiểm tra bằng cách đọc tài liệu cấp phép hoặc hỏi nhà cung cấp. [2][8]
Giấy phép cũng chỉ áp dụng cho mã tại commit này. Nó không bao gồm dịch vụ đám mây, thương hiệu, mô hình dữ liệu của bạn hay phụ thuộc của bên thứ ba. Cây thư mục còn liệt kê các gói con có tệp LICENSE riêng mà bài chưa đọc, nên không thể kết luận chúng cùng MIT. [2]
Chi phí: phần mềm có thể miễn phí, nhưng độ tin cậy danh tính thì không
Với phần cộng đồng chạy tự lưu trữ, không có phí bản quyền nêu trong nguồn đã đọc. Chi phí thật gồm thời gian kỹ sư để dựng và chỉnh flow, hạ tầng cho server, worker và PostgreSQL, sao lưu, giám sát, và thời gian theo dõi bản vá. Với gói enterprise, README chỉ dẫn tới trang giá bên ngoài mà bài không đọc, nên không nêu số. [1][3]
Giả định nhân lực cho thử nghiệm: một kỹ sư hạ tầng và một kỹ sư bảo mật trong vài tuần, cộng người đại diện từ các nhóm ứng dụng để thử đăng nhập. Về phần cứng là lớp máy ảo hoặc node Kubernetes đủ chạy ba thành phần cùng cơ sở dữ liệu có sao lưu. Chưa có số liệu tải đã đọc, nên cỡ máy cần tự đo.
Khoản dễ bị bỏ sót là chi phí khi IdP ngừng hoạt động. Nếu mọi ứng dụng phụ thuộc vào nó, sự cố của authentik thành sự cố của cả công ty. Vì vậy nên tính ngân sách cho dự phòng, tài khoản khẩn cấp và diễn tập, thay vì chỉ tính máy chủ. [3]
So với các cách giải bài toán danh tính: dịch vụ trả phí, proxy xác thực nhẹ và tự viết
Có ít nhất bốn hướng. Hướng thứ nhất là dịch vụ danh tính trả phí do nhà cung cấp vận hành, giảm gánh nặng vận hành nhưng phụ thuộc vào nhà cung cấp và vị trí dữ liệu. README của authentik tự định vị gói enterprise để thay các IdP như Okta, Auth0, Entra ID và Ping Identity, nhưng bài không đánh giá chất lượng của các sản phẩm đó. [1]
Hướng thứ hai là IdP mã nguồn mở khác có phạm vi tương tự, như Keycloak. Bài không so sánh tính năng cụ thể vì chưa đọc tài liệu của chúng. Hướng thứ ba là cổng xác thực nhẹ đứng sau reverse proxy; tiêu chí chọn giữa hướng này và authentik là bạn cần nhiều quy trình tùy biến hay chỉ cần chặn trước ứng dụng.
Hướng thứ tư là dùng đăng nhập có sẵn của từng ứng dụng, rẻ lúc đầu nhưng tốn ở khâu nhân sự ra vào. Với tổ chức có dưới năm ứng dụng, đây có thể vẫn là lựa chọn hợp lý. Lợi thế tiềm năng của authentik là tính linh hoạt của flow, đổi lại là thêm một hệ thống cần chăm sóc. [5][3]
Hạn chế và những tình huống nên tránh
Hạn chế đầu tiên là độ phức tạp của mô hình. Flow, stage, policy, binding và thời điểm đánh giá là nhiều khái niệm chồng lên nhau, và tài liệu phải dành riêng một trang cho Flow Planner cùng một công cụ kiểm tra. Cấu hình sai có thể khiến người dùng bị khóa hoặc bị bỏ qua bước xác thực; chế độ Skip của Not configured action là ví dụ cần cân nhắc. [6][9]
Hạn chế thứ hai là rủi ro tập trung. IdP là điểm duy nhất mà mọi ứng dụng nhờ vào; nếu nó lỗi, người dùng không vào được. Hạn chế thứ ba là ranh giới giấy phép giữa lõi MIT và thư mục enterprise, cần được làm rõ trước khi đưa vào sản xuất. [2][8]
Không nên dùng khi chưa có người chịu trách nhiệm vận hành và vá lỗi, khi tổ chức cấm tuyệt đối mã chạy biểu thức tùy ý do người quản trị viết, hoặc khi yêu cầu chứng nhận cụ thể mà nguồn đã đọc không xác nhận. Bài cũng không có bằng chứng về hiệu năng ở quy mô lớn. [4]
Thử nghiệm tám tuần với tiêu chí đo được
Tuần 1 và 2: dựng một thể hiện tách khỏi sản xuất bằng Docker Compose, kết nối hai ứng dụng ít rủi ro qua OIDC hoặc SAML, và một ứng dụng nội bộ qua Proxy provider. Ghi lại thời gian cài đặt, số bước thủ công và các điểm tài liệu chưa rõ. Tiêu chí: người dùng thử đăng nhập được cả ba ứng dụng bằng một danh tính. [1][3]
Tuần 3 đến 5: xây một flow đăng nhập có password, Authenticator Validation và login; thêm group binding cho từng ứng dụng; thử cả luồng TOTP và WebAuthn. Mô phỏng nhân viên nghỉ việc để kiểm tra việc thu hồi truy cập. Tiêu chí đề xuất: thu hồi trong khoảng thời gian do đội tự đặt, và mọi ca thử lỗi đều tái hiện được bằng Flow Inspector. [6][7][9]
Tuần 6 và 7: diễn tập sao lưu và khôi phục PostgreSQL, nâng cấp lên bản vá mới trên bản sao, và thử một sự cố giả định khi authentik ngừng. Tuần 8: đánh giá giấy phép với pháp chế, tổng kết chi phí vận hành thực tế và quyết định tiếp tục, mở rộng hoặc dừng. [3][4]
Tiêu chí dừng: không khôi phục được từ sao lưu trong thời gian chấp nhận được, mô hình flow quá phức tạp cho đội, hoặc điều khoản enterprise không phù hợp với kế hoạch sử dụng. Mọi ngưỡng số là của đội thử nghiệm, không phải của dự án. [8]
Kết luận: sức mạnh nằm ở flow, và trách nhiệm nằm ở người vận hành
authentik là một IdP tự lưu trữ với mô hình flow linh hoạt, hỗ trợ nhiều giao thức và có đường cài từ Docker Compose đến Kubernetes. Các tài liệu đã đọc mô tả khá rõ cách kế hoạch flow, binding và stage xác thực hoạt động. [1][5][6][7]
Nhưng đi cùng sức mạnh đó là hai điều kiện: quyền quản trị tương đương quyền chạy mã, và giấy phép không đồng nhất giữa lõi MIT với thư mục enterprise. Đội thử nghiệm nên đặt cả hai thành tiêu chí đánh giá song song với chức năng. [2][4][8]
Với tình huống fintech nội bộ, cách thận trọng là thử một vòng nhỏ, đo, rồi mới quyết định.
Nguồn và phương pháp
Đây là nghiên cứu tại bàn (desk research), không phải công bố khoa học được bình duyệt. Dự án được chọn từ kho lưu trữ GitHub Trending có phạm vi giới hạn: chỉ gồm danh sách Python, Go, JavaScript và Swift, thiếu các ngày 2026-09-03 và 2026-10-12, và không phải bảng xếp hạng chính thức top 100. authentik xuất hiện sáu lần, từ 2026-02-14 đến 2026-08-21; bằng chứng được dẫn là trang ngày 2026-02-14, vị trí 10 trong danh sách Python. [11]
Nội dung được kiểm tra ngày 2026-10-12 tại commit 0376b6251483e91261c0084e6d96b661784af1e7, ngày commit 2026-10-10. Các tệp đã đọc gồm README, LICENSE, authentik/enterprise/LICENSE, SECURITY.md, tài liệu kiến trúc, tệp thiết kế agent-friendly docs, và bốn tài liệu bổ sung ở cùng commit về flow, Flow Planner, bindings và stage Authenticator Validation. Tài liệu kiến trúc CSS của giao diện web không được dùng. [1][2][3][4][5][6][7][8][9][10]
Tác giả không cài đặt, chạy, đo hiệu năng hay triển khai authentik. Các tình huống, kế hoạch thử nghiệm và giả định chi phí là đề xuất của bài.
Xem mã nguồn authentik trên GitHub