Argo Workflows: điều phối hậu kỳ sự kiện bằng container trên Kubernetes
Đăng ngày 12/10/2026
Mục lục bài nghiên cứu
Argo Workflows trong một trang: khi nào một cụm Kubernetes đáng để chạy hậu kỳ sự kiện
Argo Workflows là một công cụ điều phối quy trình (workflow engine) viết cho Kubernetes. Theo README, nó được cài như một Custom Resource Definition, tức một loại đối tượng mới mà Kubernetes hiểu, và mỗi bước trong quy trình là một container [1]. Nói gọn: bạn mô tả "làm bước A rồi chạy song song B, C, sau đó gộp lại ở D" bằng tệp khai báo, còn cụm Kubernetes lo việc tạo và dọn các pod tương ứng.
Dự án thuộc nhóm tự động hóa và tích hợp, được xếp loại tốt nghiệp (graduated) trong Cloud Native Computing Foundation theo chính README [1]. README cũng nêu các nhóm việc điển hình như pipeline học máy, xử lý dữ liệu theo lô, tự động hóa hạ tầng và CI/CD [1]. Bài này xem xét nó dưới góc nhìn của một đơn vị tổ chức sự kiện có nhiều đợt công việc hậu kỳ lặp đi lặp lại.
Khuyến nghị ngắn gọn: chỉ cân nhắc Argo Workflows khi đơn vị đã có hoặc chắc chắn sẽ có Kubernetes và một người đủ năng lực vận hành nó. Nếu công việc chỉ là vài tập lệnh chạy theo giờ trên một máy chủ, một bộ lập lịch đơn giản sẽ rẻ hơn về mọi mặt.
Sau đêm gala: những việc nặng, lặp lại và dễ sót mà cron trên một máy không gánh nổi
Sau một sự kiện, đội vận hành thường phải làm cùng một chuỗi việc: gom ảnh và video từ nhiều thẻ nhớ, đổi kích thước, gắn watermark, ghép bản xem trước, tổng hợp dữ liệu check-in, rồi gửi gói kết quả cho khách hàng. Mỗi bước độc lập về dữ liệu nhưng phụ thuộc nhau về thứ tự, và khối lượng dồn vào đúng vài ngày sau sự kiện.
Cách làm phổ biến là một vài tập lệnh chạy tay trên máy trạm hoặc một máy chủ đặt lịch. Cách này hỏng ở ba chỗ: không có chỗ nhìn xem bước nào đang chạy, một ảnh lỗi làm treo cả mẻ, và khi có hai sự kiện kết thúc cùng cuối tuần thì tài nguyên bị tranh nhau mà không ai kiểm soát được.
Argo Workflows nhắm vào đúng loại việc có hình dạng "nhiều bước, nhiều nhánh song song, cần thử lại". README liệt kê các khả năng như khai báo bằng DAG (đồ thị có hướng không chu trình) hoặc theo từng bước, vòng lặp, điều kiện, giới hạn song song, timeout và retry ở cấp bước lẫn cấp quy trình [1]. Điều đó khớp với bài toán hậu kỳ nhiều ảnh, nhưng khớp về mặt mô hình chưa có nghĩa là đơn vị nhỏ nên tự nhận gánh nặng vận hành.
Hai Deployment, một hàng đợi và ba container trong mỗi pod
Tài liệu kiến trúc mô tả hai Deployment: Workflow Controller làm toàn bộ việc đối soát (reconcile) trạng thái, còn Argo Server phục vụ API. Tài liệu nói rõ Controller có thể dùng độc lập, nghĩa là có thể chạy mà không cần Argo Server [3]. Cả hai chạy trong namespace argo; các workflow và pod do chúng sinh ra chạy ở namespace khác nếu cài theo kiểu Cluster Install hoặc Managed Namespace Install [3].
Mỗi bước (step) và mỗi tác vụ DAG tạo ra một pod, và mỗi pod gồm ba container. Container main chạy image do người dùng chỉ định, với tiện ích argoexec được gắn volume và đóng vai lệnh chính gọi lệnh thật như một tiến trình con. Container init lấy artifact và tham số trước khi chạy. Container wait lưu tham số, artifact và dọn dẹp sau khi chạy [3].
Bên trong Controller, các worker goroutine lấy workflow từ một hàng đợi; hàng đợi được nạp khi Workflow hoặc pod của nó được thêm hay cập nhật, thông qua các informer của Kubernetes [3]. Tài liệu còn ghi chú một chi tiết đáng nhớ: Controller chỉ xử lý một workflow tại một thời điểm trong cơ chế mô tả đó [3]. Vì vậy các tham số về số worker sẽ xuất hiện lại ở phần vận hành.
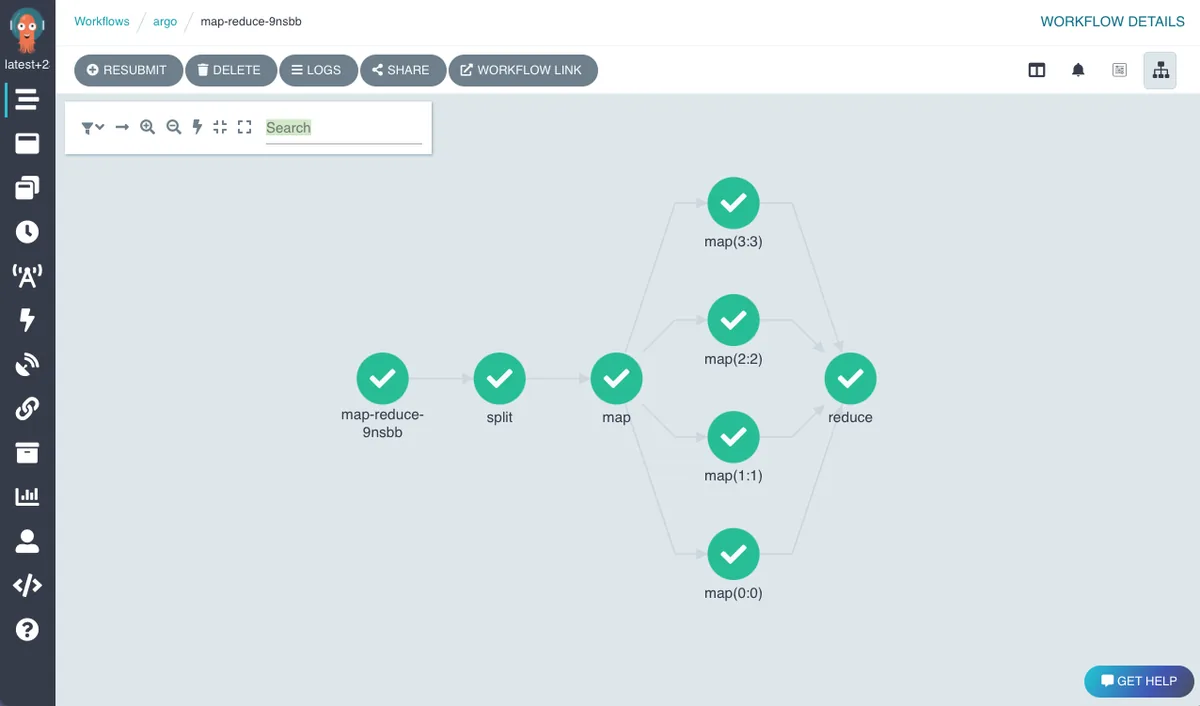
Từ tệp YAML của hậu kỳ tới bản ghi trạng thái: một workflow đi qua hệ thống như thế nào
Hãy theo một workflow giả định của đơn vị sự kiện. Người vận hành nộp một tài nguyên Workflow, hoặc một CronWorkflow tạo ra Workflow theo lịch. Theo tài liệu bảo mật, người dùng tối thiểu cần quyền tạo và đọc workflow; sau đó Controller thay mặt họ tạo pod trong cùng namespace của workflow [5].
Controller nhận sự kiện thay đổi qua informer, đưa workflow vào hàng đợi, và một worker đối soát: xác định bước nào đủ điều kiện chạy, rồi yêu cầu Kubernetes tạo pod cho bước đó [3]. Tốc độ yêu cầu tạo pod có thể bị giới hạn toàn cục bằng cấu hình resourceRateLimit gồm limit và burst, nhằm tránh làm quá tải API server khi một workflow có rất nhiều nhánh song song [7].
Trong pod, container init tải đầu vào, main chạy việc thật, wait lưu đầu ra [3]. Với công việc ảnh, đầu vào và đầu ra lớn nên đi qua artifact: README liệt kê các kho được hỗ trợ như S3, Artifactory, Alibaba Cloud OSS, Azure Blob Storage, HTTP, Git, GCS và plugin [1]. Tham số nhỏ như tên sự kiện hay mã khách hàng đi theo kênh tham số.
Những gì README và tài liệu xác nhận được, tách khỏi những gì còn là beta
README ghi nhận một danh sách mà chính nó gọi là "chưa đầy đủ". Về mô hình, có DAG hoặc steps, đầu vào và đầu ra theo từng bước (artifact và tham số), vòng lặp, tham số hóa, điều kiện, suspend và resume, hủy, resubmit có memoize [1]. Về vận hành có giao diện web, REST và gRPC, CLI, SDK cho Java, Golang, Python qua Hera và TypeScript qua Juno, đăng nhập một lần OAuth2/OIDC, webhook, metric Prometheus [1].
Về lịch chạy, CronWorkflow là một Workflow cộng thêm các tùy chọn kiểu cron. Tài liệu liệt kê múi giờ theo IANA, suspend, concurrencyPolicy với ba giá trị Allow, Replace, Forbid (mặc định Allow), startingDeadlineSeconds mặc định 0, và giữ lại mặc định 3 workflow thành công, 1 workflow thất bại [10]. Từ phiên bản 3.6 có danh sách schedules và điều kiện when [10].
Về thử lại, retryStrategy có các chính sách Always, OnFailure, OnError và OnTransientError. Mặc định là OnFailure, trừ khi từ 3.5 trở lên có thêm biểu thức expression thì mặc định thành Always [9]. Biểu thức có thể dựa trên mã thoát, trạng thái, thời lượng của lần thử trước [9].
Ai sẽ thấy Argo hợp lý, và ai nên đi đường khác
Hợp nhất là các nhóm đã vận hành Kubernetes cho việc khác và cần một lớp điều phối cho công việc theo lô: dữ liệu, học máy, dựng bản phát hành. README đặt chính các nhóm này làm use case [1]. Khi đã có cụm, chi phí biên của Argo chủ yếu là học cách khai báo và vận hành Controller.
Hợp thứ hai là đội có kỹ sư Python muốn viết quy trình bằng mã. README nhắc SDK Hera cho Python [1], nên người không muốn viết YAML dài có đường đi khác, dù cần kiểm chứng độ phủ tính năng của SDK trong giai đoạn thử nghiệm.
Không hợp với tổ chức chưa có Kubernetes và chỉ có vài việc theo lịch. Với họ, cái được là giao diện trực quan và retry khai báo, cái mất là cả một nền tảng phải bảo trì. Cũng không hợp nếu công việc cần suy nghĩ phức tạp theo từng bản ghi nhỏ, nơi mỗi bước là một pod sẽ quá nặng; kiến trúc "mỗi bước một pod" là lựa chọn có chủ đích của dự án [3].
Tình huống giả định: dây chuyền hậu kỳ ảnh và dữ liệu check-in cho một công ty sự kiện
Đây là đề xuất, không phải trường hợp đã triển khai. Giả định một công ty tổ chức sự kiện doanh nghiệp tại TP.HCM, mỗi tháng có vài hội nghị và lễ ra mắt, làm việc với nhiều nhiếp ảnh gia thuê ngoài. Sau mỗi sự kiện, công ty cam kết giao gói ảnh có watermark và báo cáo check-in trong một thời hạn ngắn. Các con số quy mô ở đây chỉ là giả định để đặt bài toán.
Quy trình đề xuất là một DAG. Bước một tải ảnh gốc từ kho đối tượng. Bước hai dùng vòng lặp để tạo bản thu nhỏ và gắn watermark song song theo lô ảnh, đây là chỗ khai báo vòng lặp và giới hạn song song của Argo có ích [1]. Bước ba ghép bản xem trước cho khách duyệt; bước duyệt có thể dùng suspend và resume để chờ người xác nhận [1]. Bước bốn đóng gói và thông báo qua exit hook, vốn được README liệt kê cho việc thông báo và dọn dẹp [1].
Song song đó, một CronWorkflow chạy hằng đêm kéo dữ liệu check-in từ hệ thống đăng ký, chuẩn hóa và đẩy vào báo cáo. Vì sự kiện diễn ra theo giờ Việt Nam, cần đặt múi giờ tường minh trong cấu hình; tài liệu nêu mặc định là múi giờ của máy [10]. Với bước gọi API bên ngoài hay bị lỗi mạng, dùng retryStrategy với chính sách phù hợp thay cho vòng lặp thử lại tự viết [9].
Người phụ trách nội dung hay hệ thống tri thức của đơn vị cũng có thể dùng cùng cách để chạy lô xử lý tài liệu hậu sự kiện; đây là một gợi ý ngoài lề, tương tự việc phamvanthu.com có thể tự động hóa lô tài liệu nghiên cứu, và không có nghĩa BDSG đang dùng Argo.
Vận hành Controller: không scale ngang, chỉ scale dọc và chia theo namespace
Điểm đầu tiên cần nói thẳng với đội vận hành: tài liệu scaling khẳng định không thể scale ngang Controller; chỉ hỗ trợ một bản dự phòng nóng (hot-standby) cho tính sẵn sàng cao [7]. Khi tải tăng, hướng chính là scale dọc: tăng CPU và bộ nhớ, vì bộ nhớ ở quy mô lớn bị chi phối bởi bộ nhớ đệm informer giữ mọi Workflow và Pod đang theo dõi [7].
Để tăng đồng thời, có các tham số số worker: workflow-workers cho đối soát, workflow-ttl-workers cho dọn theo TTL, pod-cleanup-workers cho xóa pod, cron-workflow-workers cho lịch cron từ 3.5 [7]. Giới hạn tốc độ client Kubernetes mặc định qps là 20 và burst là 30, có thể chỉnh nhưng phải quan sát tải của API server trước và sau [7].
Để chia tải theo khách hàng hay môi trường, có hai hướng: mỗi namespace một bản cài với cờ namespaced, hoặc dùng instanceID để chạy nhiều instance trong cùng cụm [7]. Hướng thứ hai dễ gây nhầm lẫn khi dùng CLI, vì phải truyền đúng instanceid.
Argo là một bộ điều khiển pod: ranh giới bảo mật nằm ở RBAC và namespace
Tài liệu bảo mật nói rất thẳng: Argo Workflows là một bộ điều khiển pod, nếu bạn làm được điều không an toàn bằng Job thì cũng làm được bằng Workflow, và ngoài tính năng workflow-restrictions, dự án không cố ngăn chặn điều đó [5]. Hệ quả là quyền tạo workflow phải được coi gần như quyền tạo pod trong namespace đó.
Cảnh báo cụ thể: nếu cho phép người dùng tạo workflow trong namespace của Controller, họ có thể sửa chính Controller; ở kiểu namespace-install, namespace được quản lý không nên là namespace của Controller [5]. Mặc định pod workflow chạy bằng root, token service account được gắn vào main container, và có thể tắt bằng automountServiceAccountToken=false [5]. Tài liệu cũng khuyên dùng service account riêng khi pod cần quyền cao [5].
Argo Server được mô tả theo ba lớp: bật TLS, bật chế độ xác thực để không chạy workflow của người lạ, và gán đúng quyền cho role argo-server [5]. Truy cập chỉ đọc đạt được bằng role chỉ có get, list, watch [5]. Về mạng, Argo Server cần mở ingress nếu dùng giao diện hay webhook, và cần egress tới kho artifact nếu cho tải artifact qua giao diện [5].
Với dữ liệu ảnh của khách hàng, đơn vị sự kiện cần thêm các quyết định ngoài tài liệu: ai được xem artifact, thời hạn lưu, và điều khoản với nhiếp ảnh gia. Quy trình báo lỗi bảo mật của dự án là mở bản nháp GitHub Security Advisory, và lỗ hổng được công bố qua ghi chú phát hành cùng advisory [4].
Apache-2.0 cho mã này, và những thứ giấy phép không bao phủ
Tệp LICENSE ở commit đã ghim là văn bản Apache License 2.0; phần phụ lục mẫu ghi bản quyền của The Argo Authors giai đoạn 2017-2018 [2]. Metadata GitHub cũng báo Apache-2.0, nhưng bài này dựa vào văn bản giấy phép chứ không chỉ dựa vào trường API. Trong bộ nguồn đã thu thập không có thêm tệp giấy phép phạm vi khác cho repository này.
Apache-2.0 cho phép dùng, sửa, phân phối, kể cả mục đích thương mại, kèm các nghĩa vụ như giữ thông báo bản quyền và nêu thay đổi; điều khoản bằng sáng chế và nhãn hiệu cũng nằm trong văn bản đó [2]. Đơn vị muốn đóng gói lại hay dùng tên thương hiệu nên đọc kỹ phần điều khoản nhãn hiệu thay vì suy từ bài này.
Giấy phép chỉ bao phủ mã nguồn ở commit này. Nó không bao phủ các image container mà workflow của bạn kéo về, thư viện phụ thuộc có giấy phép riêng, các plugin artifact hoặc executor từ bên thứ ba, dịch vụ do nhà cung cấp đám mây dựng quanh Argo, hay dữ liệu của bạn. Người viết không thấy trong các nguồn đã đọc thông tin về CLA hay một phiên bản thương mại của chính dự án này; nếu cần, hãy kiểm tra thêm trên trang quản trị của dự án.
Chi phí nằm ở người và cụm máy, không nằm ở giấy phép
Giấy phép Apache-2.0 không thu phí, nhưng tổng chi phí sở hữu có ba loại tài nguyên. Thứ nhất là nhân sự: ít nhất một người đủ kiến thức Kubernetes để cài, nâng cấp, xử lý sự cố Controller và RBAC. Thứ hai là hạ tầng: một cụm Kubernetes, kho đối tượng cho artifact, tùy chọn một cơ sở dữ liệu cho archive hoặc offload. Thứ ba là băng thông và lưu trữ cho ảnh gốc và ảnh đã xử lý.
Chi phí tính toán của chính việc xử lý ảnh phụ thuộc vào khối lượng giả định: số sự kiện mỗi tháng, số ảnh mỗi sự kiện và thời gian xử lý mỗi ảnh. Bài không đưa giá tiền hay mức tiết kiệm vì chưa có số đo nào trong nguồn; đơn vị nên đo thời gian xử lý thực tế ở giai đoạn thử nghiệm rồi mới nhân với bảng giá nhà cung cấp mình dùng.
Có một chi phí ẩn do thiết kế: mỗi bước một pod, mỗi pod ba container [3]. Với các bước rất ngắn, thời gian khởi tạo pod có thể lấn át thời gian xử lý thật. Gộp nhiều ảnh vào một bước thay vì mỗi ảnh một pod là tối ưu cần cân nhắc.
Argo so với cron, chạy tay và các bộ điều phối khác ở mức cách tiếp cận
Phương án nhẹ nhất là cron cộng tập lệnh trên một máy. Ưu điểm là gần như không có chi phí học. Nhược điểm là thiếu hiển thị trạng thái, thiếu retry khai báo, và không có cách nhóm công việc song song có kiểm soát. Với vài sự kiện mỗi quý, đây vẫn có thể là lựa chọn hợp lý nhất.
Phương án thứ hai là các bộ điều phối không gắn với Kubernetes, ví dụ Apache Airflow hay Prefect, nơi quy trình thường được viết bằng Python. Chúng phù hợp khi đội chủ yếu là kỹ sư dữ liệu Python và chưa có cụm container. README của Argo có dẫn một bài so sánh Argo với Airflow trong danh sách tài liệu cộng đồng [1], nhưng người viết chưa đọc bài đó nên không đánh giá kết luận của nó.
Phương án thứ ba là dùng tính năng CI/CD của nền tảng mã nguồn, hoặc dịch vụ điều phối quản lý của nhà cung cấp đám mây. Hướng này giảm gánh nặng vận hành, đổi lại là gắn chặt vào một nhà cung cấp. Argo ngược lại tự nhận chạy được trên mọi cụm Kubernetes, không phụ thuộc đám mây cụ thể [1].
Những điều kiện nên dừng lại trước khi chọn Argo
Hạn chế đầu tiên là cấu trúc: Controller không scale ngang, và mức đồng thời bị giới hạn bởi số worker, bộ nhớ và tốc độ gọi API Kubernetes [7]. Các tối ưu hóa quy mô lớn không nằm trong tài liệu đã đọc, mà trỏ sang một trang riêng về chạy ở quy mô cực lớn chưa được mở [7].
Hạn chế thứ hai là bảo mật mặc định không hà khắc: pod chạy root, token service account được gắn vào main, và dự án không hạn chế loại pod mà workflow có thể tạo [5]. Nếu bạn không sẵn sàng bỏ công cấu hình pod security context, RBAC và network policy, thì đừng đưa Argo vào môi trường nhiều bên dùng chung.
Hạn chế thứ ba là các tính năng beta: tracing và bố cục init-less có thể đổi [3][6]. Hạn chế thứ tư là phụ thuộc phiên bản: nhiều tùy chọn trong tài liệu gắn nhãn "từ 3.5", "từ 3.6", nên cần đối chiếu tài liệu với bản bạn cài [9][10].
Kế hoạch thử nghiệm bốn tuần với tiêu chí dừng rõ ràng
Giai đoạn một, tuần đầu: dựng cụm thử nghiệm tách biệt, cài Argo bằng tài liệu chính thức, bật TLS và chế độ xác thực cho Argo Server, tắt automount token cho pod không cần [5]. Tiêu chí qua: một workflow mẫu chạy hết, người không phải quản trị chỉ xem được trạng thái qua role chỉ đọc.
Giai đoạn hai, tuần hai: chuyển một quy trình thật nhưng ít rủi ro, ví dụ gắn watermark cho lô ảnh của một sự kiện nội bộ cũ. Đo: tỷ lệ bước thất bại, số lần retry cần thiết, thời gian từ lúc nộp đến lúc có gói kết quả, so với cách làm tay hiện tại. Đặt ngưỡng trước khi chạy, ví dụ thời gian không tệ hơn quy trình tay và không cần can thiệp thủ công quá một số lần định trước.
Giai đoạn ba, tuần ba: thêm CronWorkflow cho báo cáo check-in, kiểm tra múi giờ, concurrencyPolicy và hành vi khi Controller khởi động lại bằng startingDeadlineSeconds [10]. Thử cố ý hủy một pod giữa chừng để xem retry theo chính sách đã chọn có đúng như mong đợi [9].
Giai đoạn bốn, tuần bốn: chạy hai sự kiện chồng lấn và ghi lại mức dùng CPU, bộ nhớ của Controller, thông báo bị throttle trong nhật ký [7]. Tiêu chí dừng: nếu nhân sự dành quá nhiều giờ vận hành mỗi tuần so với thời gian tiết kiệm được, hoặc không có người nhận trách nhiệm nâng cấp, thì dừng và quay về phương án nhẹ hơn. Ngưỡng cụ thể do đơn vị đặt ra.
Kết luận: công cụ tốt cho nơi đã có Kubernetes, không phải lý do để mua Kubernetes
Argo Workflows là một bộ điều phối quy trình dựa trên container, được mô tả nhất quán qua README, tài liệu kiến trúc và tài liệu bảo mật ở commit đã ghim [1][3][5]. Những điểm mạnh được tài liệu xác nhận là mô hình DAG và steps, retry, cron, artifact và tích hợp sâu với RBAC của Kubernetes.
Những điểm cần cân nhắc cũng được chính tài liệu nói ra: không scale ngang Controller, mặc định pod chạy root, một số tính năng còn beta [3][5][7]. Một đơn vị tổ chức sự kiện có thể hưởng lợi khi khối lượng hậu kỳ đủ lớn và đã có người vận hành Kubernetes; với quy mô nhỏ, chi phí nền tảng thường lớn hơn lợi ích.
Khuyến nghị cuối: đừng bắt đầu bằng việc cài Argo, hãy bắt đầu bằng việc đo khối lượng thực tế của hậu kỳ hiện tại và quyết định nhân sự vận hành. Nếu số đo ủng hộ, thử nghiệm bốn tuần ở trên là cách thấp rủi ro để kiểm chứng.
Nguồn, commit đã ghim và giới hạn của nghiên cứu bàn giấy
Dự án được chọn từ kho lưu trữ GitHub Trending do bên thứ ba lưu: mục nhập đầu tiên là danh sách Go ngày 2026-01-23, vị trí thứ 5, và dự án xuất hiện 18 lần quan sát trong khoảng 2026-01-23 đến 2026-08-24 theo dữ liệu tổng hợp của dự án nghiên cứu [11]. Kho này chỉ bao phủ các danh sách Python, Go, JavaScript và Swift, thiếu hai ngày 2026-09-03 và 2026-10-12, và không phải bảng xếp hạng top 100 chính thức.
Mã được ghim tại commit adba7c3fbb9608c242c250e898b641e772563fb6, ngày commit 2026-10-09, ngày kiểm tra 2026-10-12. Các tệp đã đọc gồm README [1], LICENSE [2], tài liệu kiến trúc [3], SECURITY.md [4], tài liệu bảo mật [5], hướng dẫn telemetry [6], cùng bốn tài liệu bổ sung về scaling, executor, retry và cron workflow [7][8][9][10]. Bản phát hành mới nhất lúc thu thập là v4.1.5 theo dữ liệu GitHub API đã lưu, không phải tài liệu trích dẫn.
Đây là nghiên cứu bàn giấy: người viết không cài đặt, chạy hay đo hiệu năng phần mềm, và không thử bất kỳ cấu hình nào. Tình huống sự kiện là đề xuất giả định. Bài viết không phải ấn phẩm khoa học được bình duyệt, và nội dung kho mã được xem là dữ liệu tham khảo chứ không phải chỉ dẫn.
Xem mã nguồn Argo Workflows trên GitHub