
Chuyển đổi số và quản trị công nghệ: chiến lược số, AI, dữ liệu, an ninh thông tin và rủi ro (Phần 4/6)
Đăng ngày 23/10/2026
Mục lục bài nghiên cứu
Tóm tắt và điều cần nhớ
Phần này là phần bốn của chuỗi sáu phần quản trị cấp cao, tập hai. Nội dung xoay quanh chuyển đổi số: chiến lược số, trí tuệ nhân tạo (AI), dữ liệu và an ninh thông tin, rồi bước đầu của quản trị rủi ro doanh nghiệp. Xuyên suốt là một ý: công nghệ chỉ là phương tiện, còn mục tiêu và trách nhiệm thuộc về người quản lý.
- Chuyển đổi số là đổi cách tạo giá trị cho khách, không phải mua phần mềm; BCG ghi nhận 70% dự án không đạt mục tiêu [1].
- Chiến lược số đi từ mục tiêu kinh doanh, qua đánh giá mức trưởng thành, đến lộ trình có thắng lợi nhanh, rồi đo và điều chỉnh.
- AI, cảm biến và dữ liệu chỉ phát huy khi phục vụ đúng một quyết định rõ ràng và có người giám sát.
- An ninh thông tin là việc của người quản lý, vì rủi ro nằm ở con người, quy trình và nhà cung cấp.
- Tại Việt Nam, Nghị quyết 57-NQ/TW đặt mục tiêu kinh tế số tối thiểu 30% GDP năm 2030 [2], còn sự cố dữ liệu Vietnam Airlines năm 2025 nhắc rằng rủi ro có thể đến từ đối tác [3].
Chuyển đổi số: đổi cách tạo giá trị, không chỉ đổi công cụ
Chuyển đổi số là đưa công nghệ số vào mọi mặt hoạt động theo một chiến lược rõ, đến mức cách doanh nghiệp tạo và giao giá trị cho khách cũng đổi theo. Công nghệ cho phép việc đó, chiến lược dẫn đường, còn văn hoá quyết định có đi tới nơi hay không. Vì thế đây không phải dự án có ngày kết thúc, mà là quá trình thích nghi liên tục.
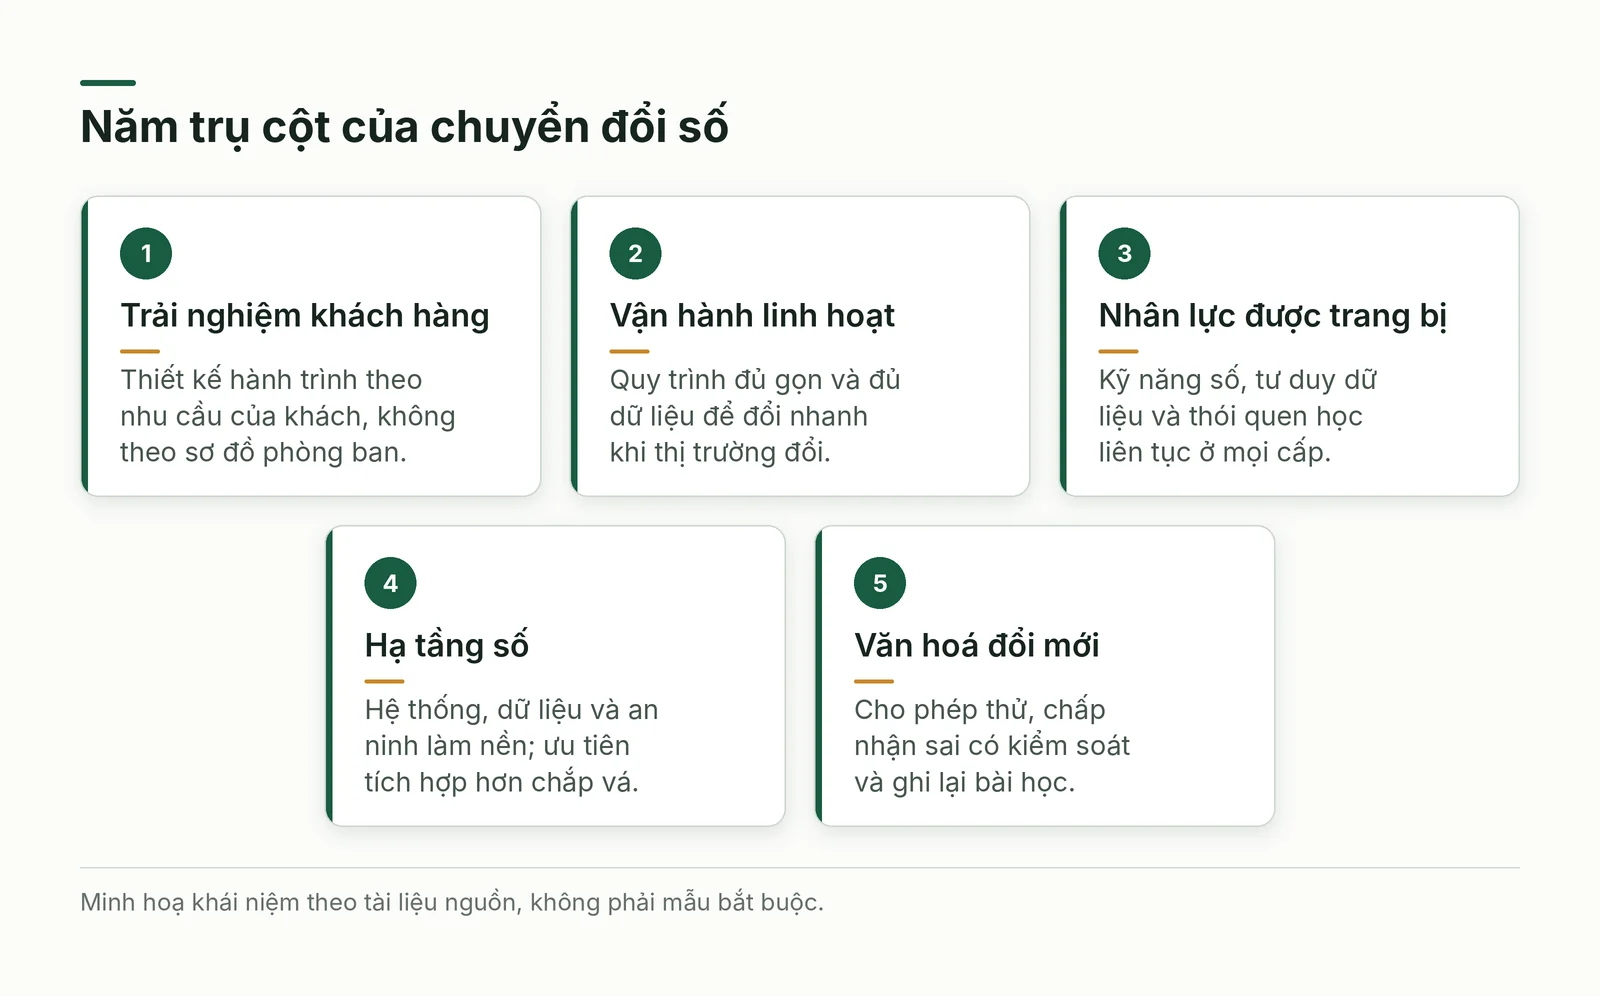
Tài liệu nêu năm động lực: khách hàng quen trải nghiệm nhanh và đúng nhu cầu cá nhân; đối thủ sinh ra đã là doanh nghiệp số; dữ liệu và AI mở ra cách quyết định mới; nhân sự muốn linh hoạt về nơi và cách làm; áp lực nâng hiệu quả, giảm chi phí. Từ đó có năm trụ cột công việc (Hình 1). Lời khuyên thực dụng là bắt đầu nhỏ, thử nhanh và nhân rộng điều đã chạy được, thay vì lập kế hoạch khổng lồ rồi triển khai một lần.
Lời khuyên ấy có số liệu hậu thuẫn. Nghiên cứu của BCG, với dữ liệu bên ngoài là phản hồi của 825 lãnh đạo cấp cao, cho biết 70% chuyển đổi số không đạt mục tiêu; sáu yếu tố làm tăng cơ hội thành công gồm chiến lược tích hợp với mục tiêu rõ, cam kết của lãnh đạo từ tổng giám đốc đến cấp trung, nhân tài chất lượng cao, tư duy quản trị linh hoạt, theo dõi tiến độ theo kết quả đã định, và nền tảng công nghệ dạng mô-đun do bộ phận kinh doanh dẫn dắt [1].
Chiến lược số: sáu bước từ mục tiêu kinh doanh đến đo lường
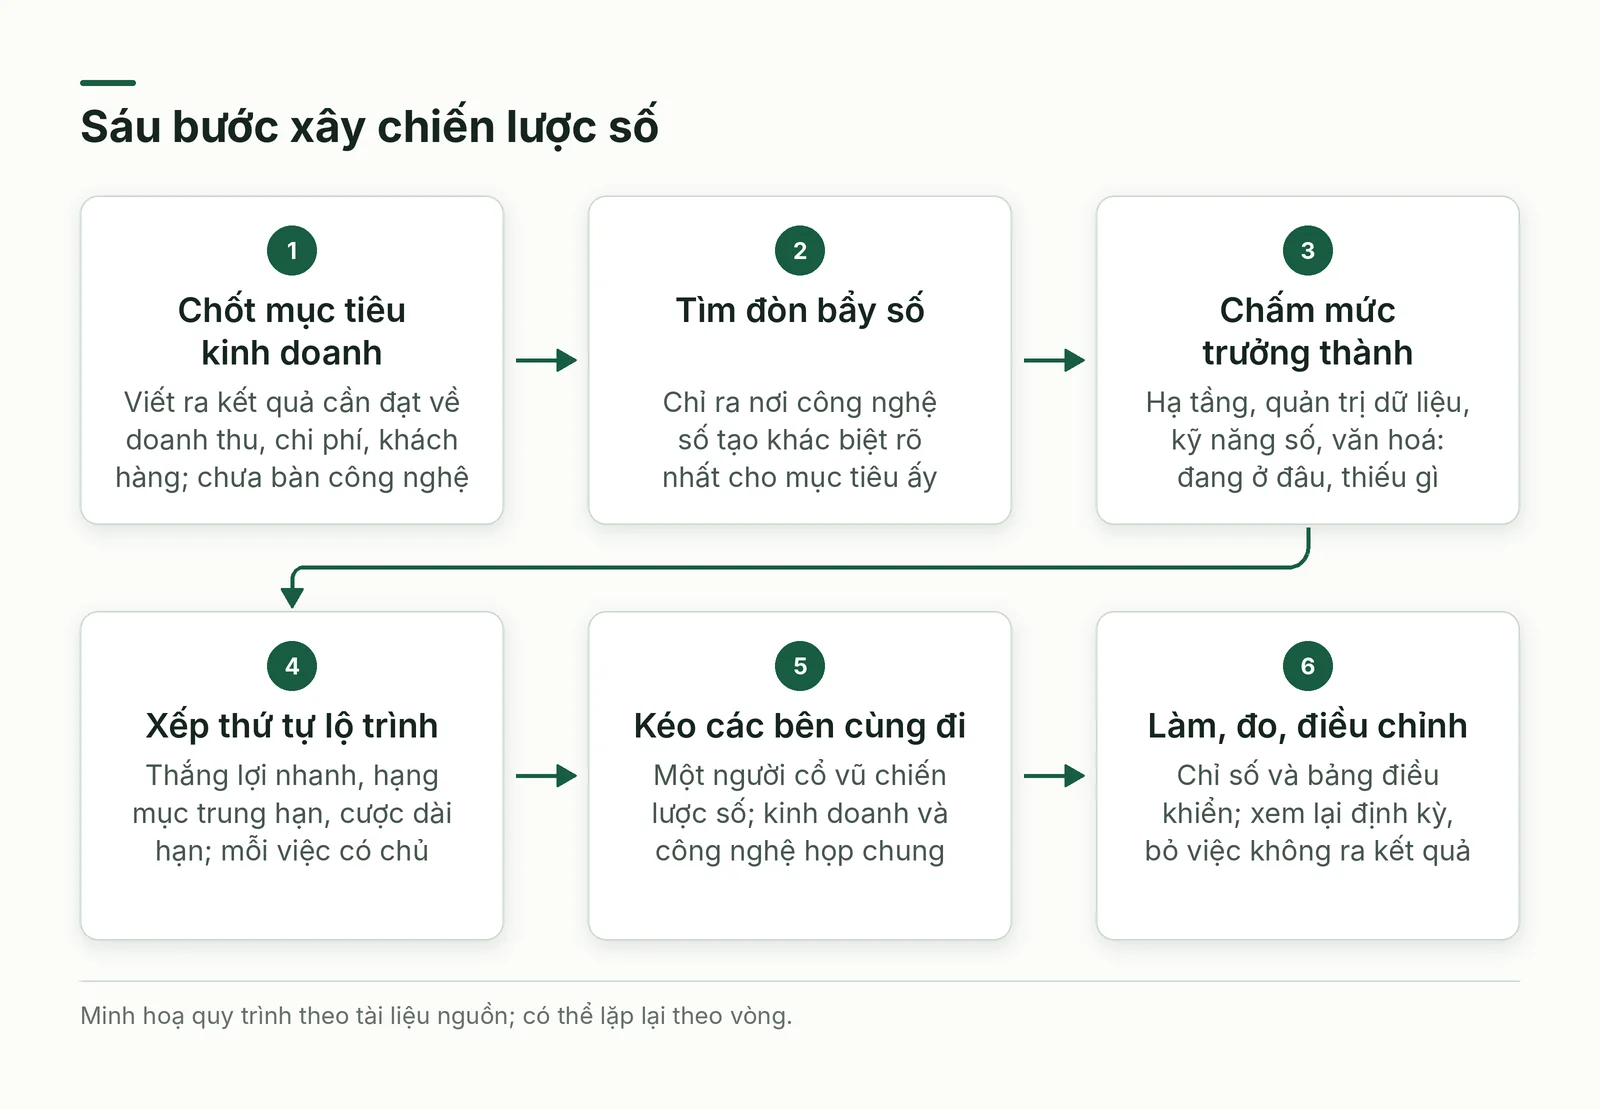
Chiến lược số không phải kế hoạch riêng của phòng công nghệ thông tin mà là một phần của chiến lược kinh doanh: do mục tiêu kinh doanh dẫn dắt, lấy khách hàng làm trung tâm, có công nghệ hỗ trợ và đo lường được. Nguyên tắc ngắn gọn là chiến lược trước, công nghệ sau; nếu làm ngược, doanh nghiệp thường mua công cụ trước rồi mới nghĩ xem dùng vào việc gì. Hình 2 gom quy trình thành sáu bước.
Bước đáng làm kỹ nhất là chấm mức trưởng thành số, vì nó cho biết xuất phát điểm thật. Tài liệu đề nghị chấm bốn mặt: hạ tầng công nghệ thông tin, quản trị dữ liệu, kỹ năng số và văn hoá. Đơn vị có hệ thống tốt nhưng dữ liệu rời rạc cần lộ trình khác với đơn vị có dữ liệu tốt nhưng nhân sự ngại thay đổi.
Lộ trình nên chia ba lớp: thắng lợi nhanh trong ba đến sáu tháng để lấy niềm tin, hạng mục trung hạn để dựng năng lực, và các cược dài hạn có thể đổi cả mô hình; mỗi sáng kiến ghi mục đích, thời gian, ngân sách, chỉ số và người chịu trách nhiệm. Chỉ số gợi ý gồm mức hài lòng của khách, mức người dùng chấp nhận, tiền tiết kiệm, thời gian ra thị trường và doanh thu số, đặt trên một bảng điều khiển chung.
AI và công nghệ mới: ba tầng, phần việc của con người và cách chọn
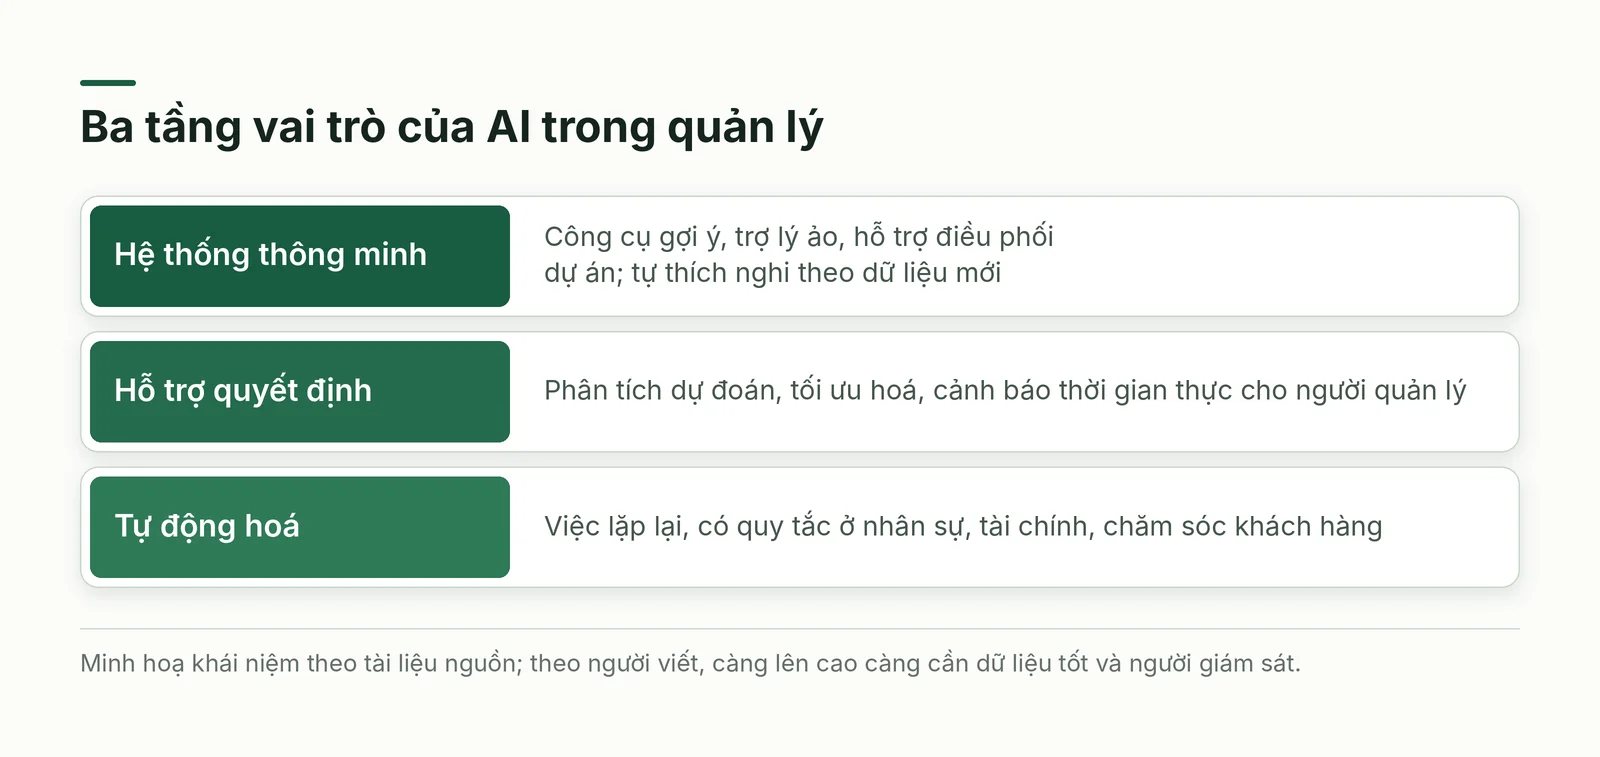
Tài liệu chia vai trò của AI trong quản lý thành ba tầng (Hình 3): tự động hoá việc lặp lại ở nhân sự, tài chính, chăm sóc khách hàng; hỗ trợ quyết định bằng phân tích dự đoán, tối ưu hoá và cảnh báo thời gian thực; và hệ thống thông minh như công cụ gợi ý, trợ lý ảo hay công cụ hỗ trợ điều phối dự án, tự thích nghi theo dữ liệu mới. Theo cách đọc của người viết, càng lên tầng cao càng cần dữ liệu tốt và người giám sát.
Phần việc của con người đổi hướng chứ không biến mất. Lầm tưởng phổ biến là AI sẽ xoá phần lớn việc quản lý; cách nhìn của tài liệu là vai trò chuyển sang trí tuệ cảm xúc, tư duy chiến lược và hiểu biết về dữ liệu, bớt giám sát từng việc. Người quản lý cần đủ hiểu công nghệ để hỏi đúng, xây niềm tin để nhóm dám dùng, và giữ giám sát đạo đức để biết khi nào kết quả của mô hình cần người xem lại.
Ba nhóm công nghệ khác hay đi cùng AI: internet vạn vật dùng cảm biến để biết điều đang xảy ra ở nhà máy, kho, cửa hàng; chuỗi khối là sổ ghi chung khó sửa, hợp với truy xuất chuỗi cung ứng và hợp đồng thông minh; robot và tự động hoá quy trình bằng phần mềm nhận việc lặp lại có quy tắc. Lợi thế đến từ việc gắn với chiến lược, mở rộng dần từ thí điểm, phá các kho dữ liệu riêng của từng phòng và đầu tư vào người dùng chúng.
Quản trị bằng dữ liệu: từ thu thập đến quyết định
Quản trị bằng dữ liệu là thói quen dùng bằng chứng cho quyết định hằng ngày, không phải sở hữu kho dữ liệu lớn. Chu trình gồm thu thập, phân tích, quyết định; dữ liệu lớn thường được mô tả bằng ba đặc tính: khối lượng, tốc độ và độ đa dạng. Công cụ như Tableau, Power BI hay Looker giúp xem số gần thời gian thực, so sánh giữa các kỳ hoặc bộ phận, và khoan sâu từ con số tổng xuống nguyên nhân.
Công cụ đến sau văn hoá. Lãnh đạo phải thật sự dùng dữ liệu khi quyết định, nhân viên được nâng kỹ năng đọc và hỏi số liệu, và mọi người tin dữ liệu đủ để dám đổi ý. Bốn thói quen giúp điều đó thành nếp: gắn chỉ số đo được với mỗi sáng kiến, đưa bảng điều khiển vào cuộc họp, ghi nhận thắng lợi nhờ dữ liệu, và thách thức giả định bằng câu hỏi số liệu nào chứng minh điều này.
Cũng nên phân biệt hai tầng phân tích: dự đoán nói điều gì nhiều khả năng xảy ra, còn kê đơn đề xuất việc nên làm. Cả hai chỉ đáng tin khi dữ liệu nền sạch, có người chịu trách nhiệm và được định nghĩa thống nhất; nếu không, bảng điều khiển đẹp chỉ khiến sai lệch trông chắc chắn hơn (nhận định của người viết).
Lộ trình, quản trị thay đổi và đội ngũ sẵn sàng cho số hoá
Lộ trình số hiệu quả gồm năm phần: tầm nhìn và mục tiêu, sáng kiến chính, mốc thời gian, nguồn lực và chỉ số. Phần khó hơn là con người. Quản trị thay đổi theo tài liệu có năm việc: kéo các bên liên quan vào sớm, truyền thông đều đặn, đào tạo và hỗ trợ, mở vòng phản hồi, ghi nhận người thay đổi trước. Cách cân bằng thắng lợi nhanh với tầm nhìn dài là thí điểm ở một bộ phận, đo, điều chỉnh rồi mới nhân rộng; nhóm chung giữa kinh doanh và công nghệ giúp hai phía hiểu nhau.
Đội ngũ là điểm nghẽn hay bị đánh giá thấp. Tài liệu nêu năm phẩm chất của người lao động số: hiểu biết số, tư duy phân tích, nhanh nhẹn, sáng tạo, bền bỉ. Diễn đàn Kinh tế Thế giới đo quy mô việc cần học lại qua ý kiến hơn 1.000 nhà tuyển dụng: 39% kỹ năng hiện có sẽ đổi hoặc lỗi thời trong giai đoạn 2025-2030; cứ 100 lao động thì đến năm 2030 có 59 cần đào tạo, 29 có thể nâng kỹ năng tại chỗ và 19 nâng kỹ năng rồi chuyển vị trí [4]. Quản lý cần dành thời gian học, gắn kỹ năng số vào đánh giá và làm gương.
An ninh thông tin và quyền riêng tư: người quản lý đứng ở tuyến đầu
Tài liệu liệt kê năm mối đe doạ thường gặp: lừa đảo qua thư và tin nhắn, mã độc tống tiền, rò rỉ dữ liệu, người trong tổ chức gây hại và rủi ro từ bên thứ ba. Báo cáo điều tra rò rỉ dữ liệu 2026 của Verizon, với sự cố từ tháng 11/2024 đến tháng 10/2025, nêu 31% vụ bắt đầu từ lỗ hổng phần mềm, vượt cả mật khẩu bị đánh cắp, và 48% vụ có mã độc tống tiền [5]. IBM ghi nhận chi phí trung bình toàn cầu của một vụ rò rỉ là 4,99 triệu USD, tăng 12% so với năm trước [6].
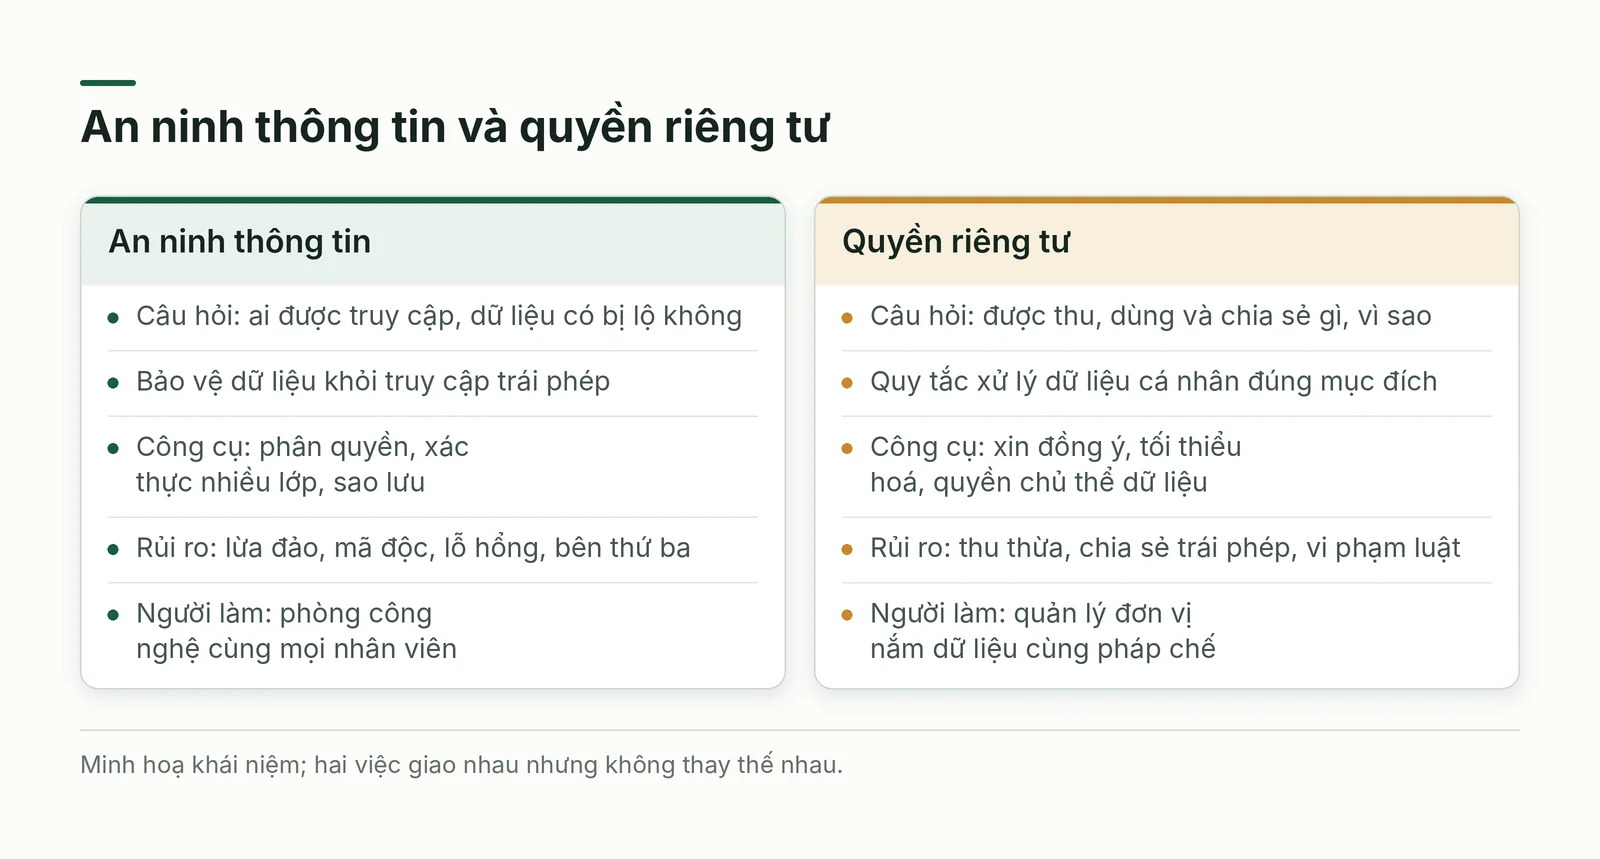
Người quản lý phải dẫn đầu vì chỗ hở thường nằm ở con người, quy trình và văn hoá; Verizon cũng nói các nguyên nhân phổ biến nhất vẫn liên quan nhiều đến yếu tố con người [5]. Cần phân biệt an ninh, tức bảo vệ dữ liệu khỏi truy cập trái phép, với quyền riêng tư, tức quy tắc thu thập, dùng và chia sẻ dữ liệu cá nhân (Hình 4). Luật ràng buộc cả hai, tiêu biểu là GDPR của châu Âu: Điều 83 cho phép phạt tới 10 triệu euro hoặc 2% doanh thu toàn cầu với nghĩa vụ của bên kiểm soát và bên xử lý, và tới 20 triệu euro hoặc 4% với vi phạm nguyên tắc xử lý và quyền của chủ thể dữ liệu, lấy mức cao hơn [7].
Tài liệu khuyên sáu thực hành cho người quản lý. Theo cách đọc của người viết, hầu hết cần kỷ luật hơn là công nghệ đắt tiền, nên lãnh đạo phải nhắc đều và kiểm tra. Văn hoá an ninh được nuôi bằng làm gương, gắn quy tắc với việc cụ thể, trò chơi hoá bài học và nói chuyện thường xuyên.
- Kiểm soát truy cập: cấp quyền tối thiểu theo vai trò, bật xác thực nhiều lớp.
- Tối thiểu hoá dữ liệu: không thu và không giữ thứ chưa cần.
- Nâng nhận thức nhân viên: hướng dẫn ngắn, diễn tập thư lừa đảo, báo sớm không bị trách.
- Kế hoạch ứng phó sự cố: ai làm gì trong giờ đầu, khi nào báo khách và cơ quan chức năng.
- Quản lý nhà cung cấp: hỏi về an ninh trước khi ký, ghi nghĩa vụ báo sự cố vào hợp đồng.
- Kiểm toán định kỳ: rà quyền truy cập, bản vá và bản sao lưu theo lịch.
Việt Nam: Nghị quyết 57, trang trại bò sữa số hoá và sự cố dữ liệu hàng không
Về chính sách, Nghị quyết số 57-NQ/TW ngày 22/12/2024 của Bộ Chính trị đặt mốc đến năm 2030: kinh tế số tối thiểu 30% GDP, trên 40% doanh nghiệp có hoạt động đổi mới sáng tạo, trên 80% người dân và doanh nghiệp dùng dịch vụ công trực tuyến; đến 2045, kinh tế số tối thiểu 50% GDP. Văn bản cũng nêu chính sách ưu đãi, khuyến khích doanh nghiệp, nhất là doanh nghiệp vừa và nhỏ, đầu tư cho chuyển đổi số [2][8]. Với nhà quản lý ở Việt Nam, đây là tín hiệu rằng khách hàng, cơ quan quản lý và đối tác sẽ quen làm việc số; mốc quốc gia không thay cho mục tiêu riêng của doanh nghiệp (nhận định của người viết).
Ở cấp doanh nghiệp Việt Nam, VnEconomy và Sài Gòn Giải Phóng cuối tháng 5/2019 mô tả Resort Bò Sữa của Vinamilk: bò đeo chip điện tử ở cổ để hệ thống thu thông tin về mức hoạt động, sức khoẻ và năng suất sữa; các phần mềm quản lý đàn, bò bê và máy móc được tích hợp trên điện toán đám mây; hệ thống tự động phân tích và báo cáo cá thể cần chú ý, còn cảm biến khí hậu phục vụ làm mát chuồng [9][10]. Bản tin không nêu chi phí hay mức tăng năng suất, nên chỉ đáng đọc như ví dụ nối cảm biến, dữ liệu và quyết định chăm sóc.
Mặt trái là sự cố dữ liệu của Vietnam Airlines. Theo các bài báo ngày 14/10/2025, hãng thông báo một phần dữ liệu khách hàng có khả năng bị truy cập trái phép, liên quan nền tảng chăm sóc khách hàng do đối tác quốc tế vận hành mà hãng không nêu tên. Thông tin có thể lộ gồm họ tên, email, số điện thoại, ngày sinh và số hội viên Lotusmiles; theo hãng, thẻ tín dụng, mật khẩu và hộ chiếu vẫn an toàn. Hãng khuyên khách đổi mật khẩu Lotusmiles và email liên kết, không chia sẻ mã OTP, đồng thời cho biết đang phối hợp với cơ quan chức năng [3][11][12]. Con số quy mô do bên ngoài nêu, khác nhau giữa các báo và chưa được hãng xác nhận, nên bài không dẫn lại.
Điều đáng rút ra cho người quản lý tại Việt Nam là đưa rủi ro bên thứ ba vào hợp đồng và kế hoạch ứng phó: nghĩa vụ báo sự cố, kênh thông báo cho khách, người phát ngôn. Khách hàng nhìn vào thương hiệu mình, không nhìn nhà cung cấp phía sau (nhận định của người viết).
Hai ca nghiên cứu: Adobe chuyển sang thuê bao và Kodak chậm đổi mô hình
Adobe cho thấy cái giá của việc đổi mô hình doanh thu. Ngày 6/5/2013 hãng thông báo sẽ không phát hành thêm phiên bản mới của Creative Suite, bộ phần mềm bán theo giấy phép vĩnh viễn; các phiên bản sau chỉ có qua thuê bao Creative Cloud. Theo Wikipedia, việc chuyển từ giấy phép vĩnh viễn sang thuê bao vấp phải chỉ trích đáng kể, kèm một kiến nghị trên Change.org vượt 30.000 chữ ký chỉ sau vài tuần [13].
Kodak thường bị kể như hãng bỏ lỡ công nghệ, nhưng các nguồn cho thấy bức tranh khác. Năm 1975, kỹ sư Steven Sasson dựng tại Kodak một máy ảnh số cầm tay chạy pin, ảnh 100 × 100 điểm (0,01 megapixel) ghi vào băng cassette, mỗi ảnh mất 23 giây [14]. Lãnh đạo e ngại chuyển hướng mạnh sang kỹ thuật số, doanh số phim vẫn tăng trong thập niên 1990 và làm chậm quá trình chuyển; hãng nộp đơn phá sản theo Chapter 11 ngày 19/1/2012 [15]. Giáo sư Scott D. Anthony viết trên Harvard Business Review năm 2016 rằng điều Kodak bỏ lỡ là mô hình kinh doanh, và cách kể sai câu chuyện này khiến lãnh đạo rút ra kết luận sai [16].
Đặt hai ca cạnh nhau, có hai điều đáng giữ (cách gom của người viết): có công nghệ chưa đủ, vì Kodak có phát minh nhưng không đổi được mô hình quanh nó; và bỏ mô hình cũ rất đau, nên Adobe phải lo cả vận hành lẫn cách nói chuyện với khách, không chỉ đổi cách thu tiền. Khi lõi còn bán tốt, một chỉ số riêng cho doanh thu mới có thể buộc ban lãnh đạo nhìn thẳng vào mô hình mới.
Mở đầu quản trị rủi ro doanh nghiệp: nhìn mọi rủi ro trong một bức tranh
Quản trị rủi ro doanh nghiệp, viết tắt ERM, là cách nhìn mọi rủi ro của tổ chức trong một khuôn khổ chung, thay cho việc mỗi phòng tự lo phần mình, chẳng hạn tài chính lo tín dụng còn công nghệ thông tin lo an ninh mạng. Tài liệu chia rủi ro thành năm nhóm: rủi ro chiến lược, rủi ro vận hành, rủi ro tài chính, rủi ro tuân thủ và rủi ro danh tiếng, để từ hội đồng quản trị đến tuyến đầu cùng biết điều gì đang bị đe doạ.
Một khung ERM thường có sáu thành phần: quản trị và lãnh đạo, nhận diện, đánh giá và xếp thứ tự theo khả năng, tác động và tốc độ diễn ra, chiến lược ứng phó, giám sát và báo cáo, và tích hợp với chiến lược. Hai khung phổ biến là COSO và ISO 31000. Bản cập nhật 2017 của COSO có năm thành phần, từ quản trị và văn hoá đến thông tin, truyền thông và báo cáo, được nâng đỡ bởi 20 nguyên tắc [17]. ISO 31000 bản 2018 là tiêu chuẩn quốc tế về nguyên tắc và chỉ dẫn quản lý rủi ro, tổ chức nào cũng dùng được dù lớn hay nhỏ, thuộc ngành nào [18]; tài liệu nhận xét nó ít áp đặt hơn COSO nên linh hoạt hơn.
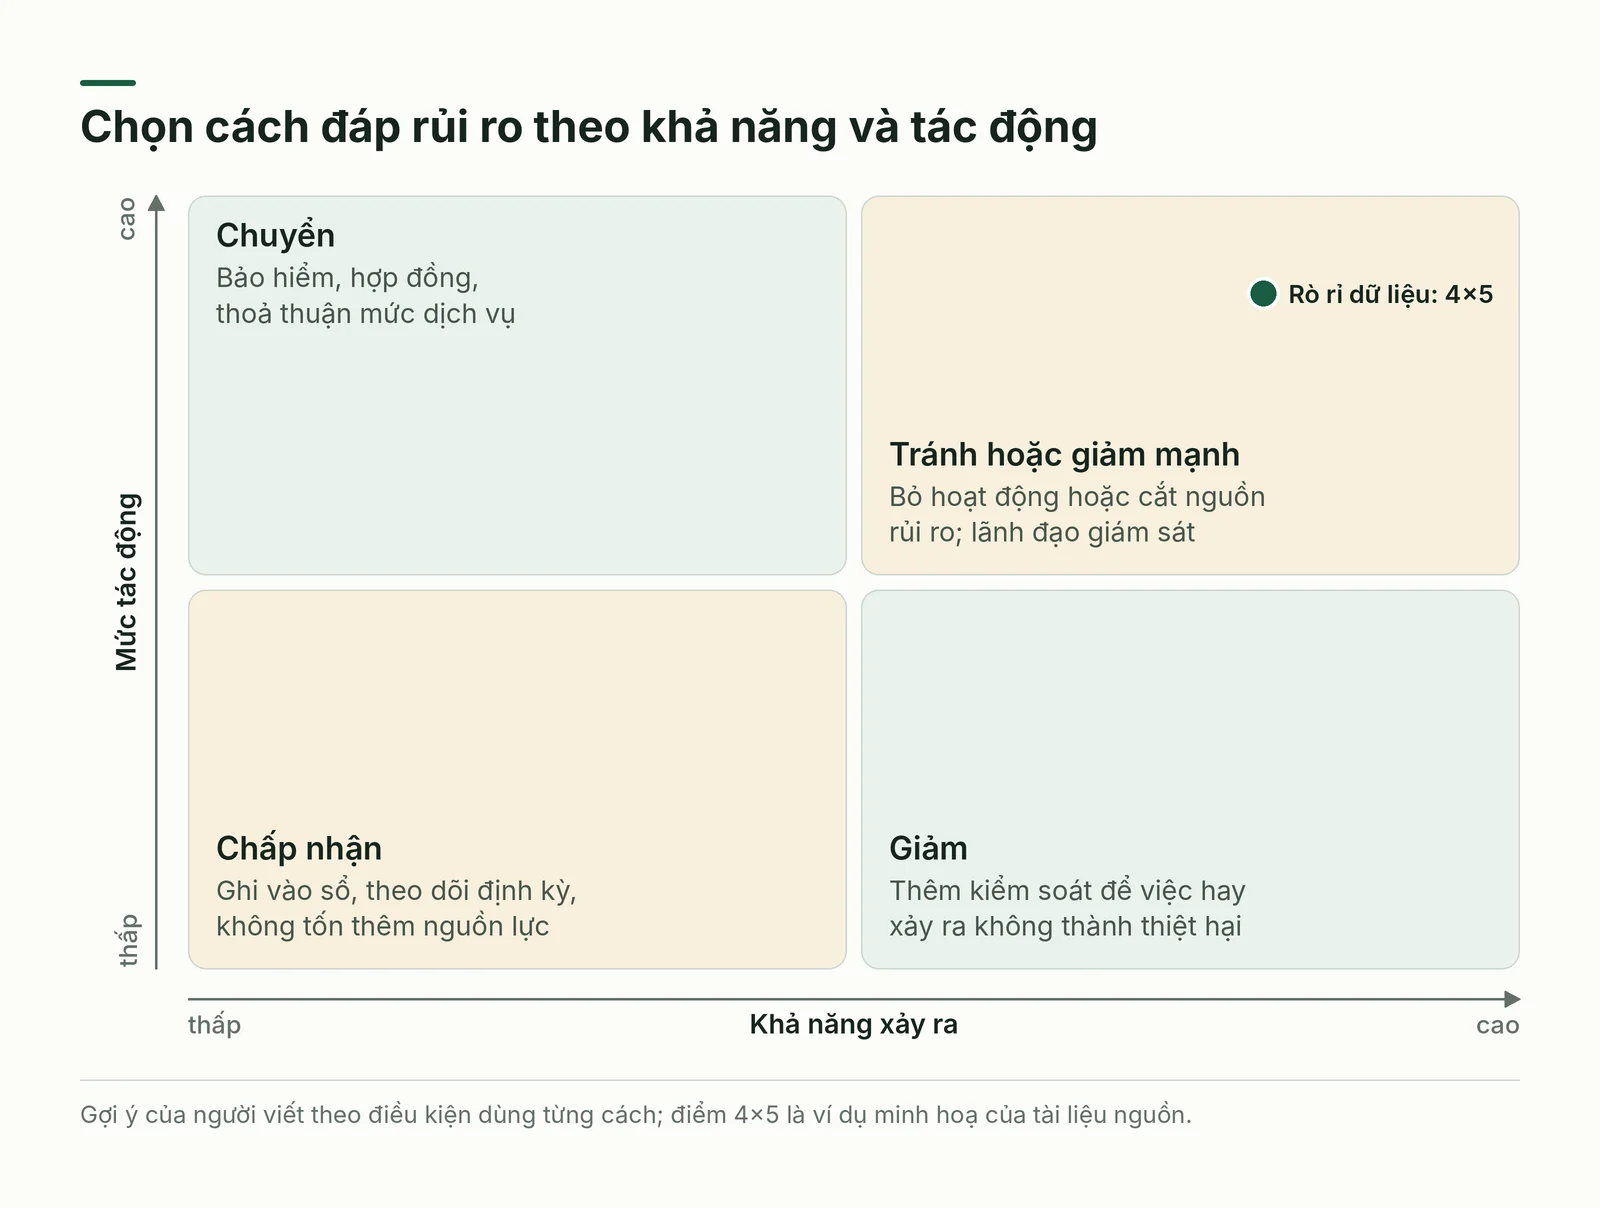
Sau nhận diện, rủi ro vào sổ đăng ký kèm người chịu trách nhiệm và kế hoạch xử lý; sổ đem lại minh bạch, trách nhiệm, thứ tự ưu tiên và khả năng theo dõi. Mỗi rủi ro được chấm theo hai trục là xác suất xảy ra và độ nặng của hậu quả, mỗi trục năm bậc, rồi nhân hai điểm và xếp vào bốn vùng: thấp thì theo dõi định kỳ, vừa thì có kiểm soát cơ bản, cao thì giảm thiểu chủ động, cực cao thì hành động khẩn và có lãnh đạo cấp cao giám sát. Ví dụ minh hoạ của tài liệu: rò rỉ dữ liệu có tác động 5 và khả năng 4, được 20 điểm, thuộc vùng cực cao.
Với mỗi rủi ro có bốn cách đáp: tránh, giảm, chuyển, chấp nhận (Hình 5). Tránh hợp khi rủi ro lớn hơn phần thưởng; giảm khi rủi ro khó bỏ nhưng kiềm được; chuyển khi bên khác xử lý tốt hơn, qua bảo hiểm, hợp đồng hay thoả thuận mức dịch vụ; chấp nhận khi khả năng và tác động đều thấp hoặc chi phí giảm lớn hơn thiệt hại. Thực tế thường phối hợp nhiều lớp, như không lưu số thẻ, mã hoá dữ liệu, mua bảo hiểm an ninh mạng và chấp nhận phần gian lận nhỏ.
Kế hoạch 90 ngày cho người quản lý
Chín mươi ngày đủ để dựng nền cho một sáng kiến số có kỷ luật ở quy mô một đơn vị. Hãy giao mỗi giai đoạn cho một người phụ trách, chốt ngay từ đầu việc gì thì được tính là hoàn thành, và họp ngắn cuối mỗi giai đoạn để xem lại.
- Ngày 1 đến 30: viết mục tiêu kinh doanh cho một sáng kiến số, chấm mức trưởng thành bốn mặt, lập sổ đăng ký cho mười rủi ro lớn nhất.
- Ngày 31 đến 60: thí điểm ở một nhóm nhỏ với hai chỉ số, bật xác thực nhiều lớp cho tài khoản quan trọng, soát hợp đồng với nhà cung cấp giữ dữ liệu.
- Ngày 61 đến 90: họp xem số liệu, quyết định nhân rộng, sửa hoặc dừng; diễn tập một kịch bản sự cố dữ liệu với đủ các bên.
Kết luận
Chuyển đổi số thành công khi công nghệ phục vụ một mục tiêu kinh doanh rõ, đi bằng bước nhỏ đo được, dựa trên dữ liệu đáng tin, và an ninh được coi là trách nhiệm của lãnh đạo; quản trị rủi ro giúp các lựa chọn ấy có kỷ luật. Phần năm tiếp tục quản trị rủi ro với rủi ro tài chính và vận hành, tuân thủ, quản trị công ty, kiểm soát nội bộ, kế hoạch duy trì kinh doanh và hai ca Volkswagen, Barings, rồi sang tài chính cho nhà quản lý: ngân sách, kế toán quản trị, phân tích và quyết định đầu tư.
Nguồn và phương pháp
Bài là tổng hợp và phân tích có hỗ trợ trí tuệ nhân tạo (AI), diễn đạt lại bằng lời riêng, không phải bản dịch. Bài dựa trên tài liệu Top Tier Management by Business Explained, Volume 2 (Business Explained, 2025), phần trang 271-372, tức phần bốn trong sáu phần; dàn ý, cách gom nhóm, hình vẽ, các nhận định áp dụng và kế hoạch 90 ngày là của người viết. Bạn đọc muốn đầy đủ hơn nên tìm tài liệu gốc để đọc.
Các nguồn web được mở kiểm ngày 23/10/2026 theo giờ Việt Nam (mốc dữ liệu chung của đợt nghiên cứu là 20/10/2026). Các trang quốc tế được đọc hai lượt bằng công cụ đọc và tóm tắt trang, mỗi lượt yêu cầu trích nguyên văn câu liên quan; mỗi trang báo Việt Nam được mở một lần rồi đối chiếu chéo với trang khác cùng chủ đề. Các thống kê và ví dụ hãng trong tài liệu gốc không có nguồn rõ, như tỷ lệ doanh nghiệp quản trị rủi ro tốt có thu nhập ổn định hơn, không được dùng. Mỗi số trong ngoặc vuông ở thân bài tương ứng một trang dưới đây, theo thứ tự trích dẫn.
- [1][2][3] Boston Consulting Group, báo cáo về cơ hội thành công của chuyển đổi số (trang ghi ngày 29/10/2020); trang tapchitoaan.vn đăng toàn văn Nghị quyết số 57-NQ/TW ngày 22/12/2024 của Bộ Chính trị; trang baophapluat.vn, bài ngày 14/10/2025 về lời của Vietnam Airlines sau nghi vấn rò rỉ dữ liệu.
- [4][5][6] Diễn đàn Kinh tế Thế giới, trang tóm tắt báo cáo Tương lai việc làm 2025 (Future of Jobs), công bố 7/1/2025; Verizon, trang giới thiệu báo cáo điều tra rò rỉ dữ liệu 2026, cập nhật 19/5/2026; IBM, trang giới thiệu báo cáo Chi phí của một vụ rò rỉ dữ liệu 2026.
- [7][8][9] Trang gdpr-info.eu, nguyên văn Điều 83 Quy định bảo vệ dữ liệu chung của Liên minh châu Âu (GDPR); trang quanlynhanuoc.vn, bài ngày 22/01/2025 về Nghị quyết số 57-NQ/TW; VnEconomy, bài “Khám phá trang trại thông minh của Vinamilk” của Hà My (29/05/2019).
- [10][11][12] Báo Sài Gòn Giải Phóng, bài “Ứng dụng công nghệ 4.0 vào chăn nuôi bò” của Khánh Chi (28/05/2019); trang bbw.vn, bài của Giang Lê ngày 14/10/2025 về xác nhận của Vietnam Airlines; trang vnbusiness.vn, bài ngày 14/10/2025 về những thông tin khách hàng có nguy cơ bị lộ.
- [13][14][15] Wikipedia tiếng Anh, ba trang “Adobe Creative Cloud”, “Steven Sasson” và “Kodak”.
- [16][17][18] Harvard Business Review, bài “Kodak’s Downfall Wasn’t About Technology” của Scott D. Anthony (15/7/2016); COSO, tóm tắt điều hành khung quản trị rủi ro doanh nghiệp bản 2017; ISO, trang tiêu chuẩn ISO 31000:2018 về quản lý rủi ro.
Điều chưa kiểm chứng được nêu dưới đây để bạn đọc biết chỗ nào cần tự đối chiếu trước khi dùng vào quyết định. Phần lớn là nguồn thứ cấp, bản xem trước hoặc số liệu do báo thuật lại, nên bài chỉ dùng chúng cho đúng điều chúng nêu.
- Bài của Harvard Business Review chỉ đọc được phần mở đầu và dòng mô tả; ý mô hình kinh doanh lấy từ dòng mô tả đó. Các trang Wikipedia là nguồn thứ cấp, chưa đối chiếu ấn phẩm gốc; hai trang Wikipedia về Adobe nêu ngày ra mắt và giá không thống nhất, nên bài chỉ dùng ngày thông báo và phản ứng người dùng từ trang Creative Cloud.
- Báo cáo của Verizon và IBM chỉ đọc qua trang giới thiệu, chưa đọc toàn văn. Trang Verizon không nêu tỷ lệ yếu tố con người nên bài chỉ dùng nhận xét chung; trang IBM hiển thị năm 2026 nhưng siêu dữ liệu ghi ngày xuất bản 2024, nên bài chỉ dùng nhãn hiển thị.
- Trang BCG ghi ngày báo cáo 29/10/2020 nhưng siêu dữ liệu nêu ngày khác, và không nêu năm khảo sát. Con số 825 là cỡ mẫu của phần dữ liệu bên ngoài, chưa rõ có phải toàn bộ cơ sở của mức 70% hay không.
- Số liệu của Diễn đàn Kinh tế Thế giới đọc qua trang tóm tắt chứ không phải toàn văn báo cáo; cách nói cứ 100 lao động là cách trang trình bày, không phải số đếm thực.
- Nghị quyết 57-NQ/TW chỉ đọc qua hai trang đăng lại toàn văn, chưa đối chiếu bản gốc của cơ quan ban hành; các mốc 2030 và 2045 là mục tiêu chính sách, không phải kết quả đã đạt.
- Hai bản tin về Vinamilk đều năm 2019 và chỉ mô tả hệ thống, không nêu chi phí, hiệu quả hay thời điểm triển khai; chưa kiểm hiện trạng hôm nay.
- Sự cố Vietnam Airlines chỉ đọc qua ba bài báo ngày 14/10/2025, lời của hãng do báo thuật lại. Tên nền tảng, nhà cung cấp và quy mô dữ liệu không được hãng xác nhận trong các bài nên bài không nêu; chưa kiểm diễn biến điều tra sau ngày đó.
- Các khái niệm như năm động lực, sáu bước chiến lược số, ba tầng AI, sáu thực hành an ninh và bốn vùng điểm rủi ro lấy từ tài liệu nguồn, chưa kiểm bằng nghiên cứu độc lập; cách đặt bốn cách đáp rủi ro lên ma trận hai chiều và các bài học từ Adobe, Kodak là nhận định của người viết.